

Політика конфіденційності інтернет-магазину LiqPay має окремо описувати дані покупців, платежі, передачу підряднику та порядок захисту бази, інакше магазин ризикує порушити вимоги закону. Для розробника потрібні окремий договір обробки персональних даних і NDA, а не лише усна домовленість.
Як оформити політику, платіжні дані та доступ розробника
Ця стаття допоможе зібрати політику конфіденційності інтернет-магазину LiqPay так, щоб вона покривала покупки, платежі, доступ розробника і захист бази даних без зайвих ризиків. Окремо покажемо, які пункти потрібні для LiqPay, чим відрізняється договір обробки персональних даних від NDA та де магазин найчастіше допускає помилки.
У цій статті ви дізнаєтеся:
- які категорії персональних даних треба описати в політиці магазину;
- що обов’язково вказати щодо LiqPay, платіжних токенів і карткових реквізитів;
- які умови включити до договору з розробником як розпорядником даних;
- що саме має захищати NDA та як зменшити ризик витоку бази покупців.


Зміст:
Які дані збирає інтернет-магазин і як їх класифікувати
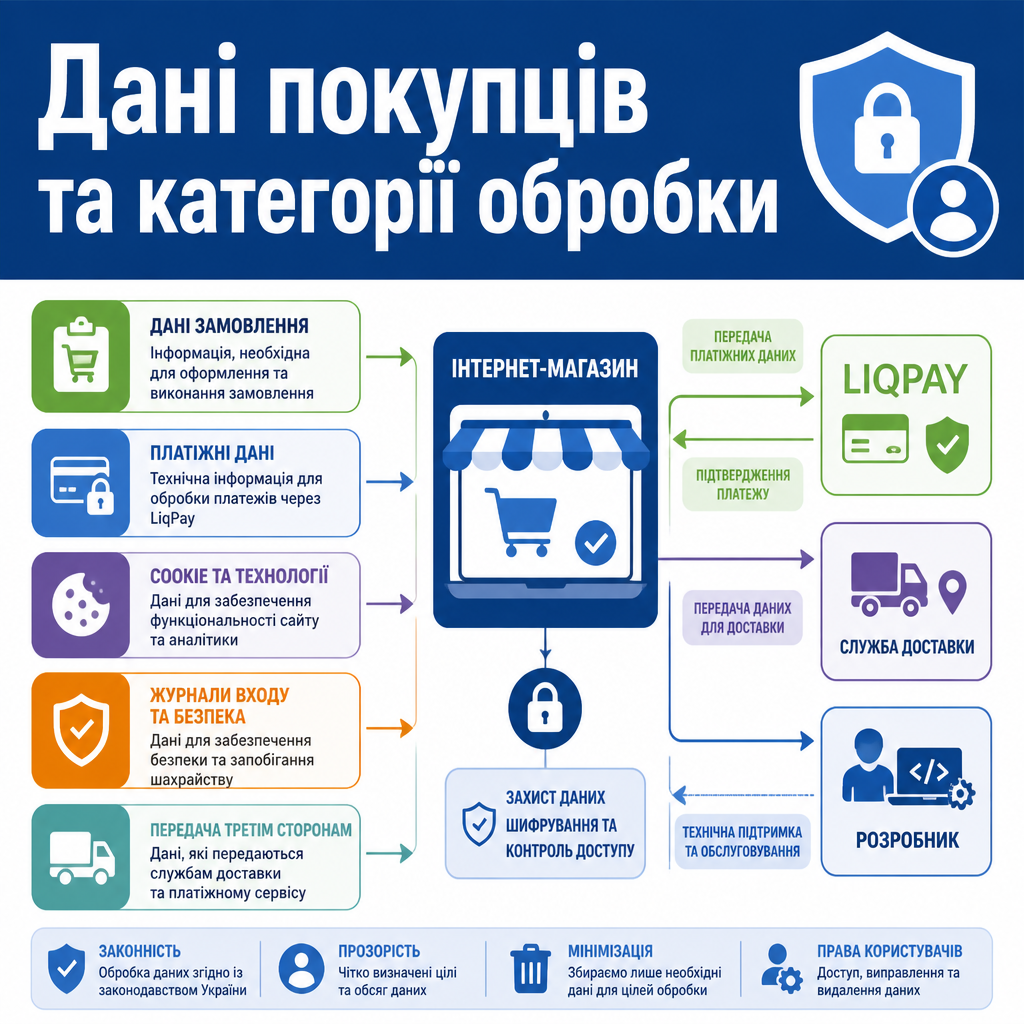
Інтернет-магазин має описати кожну категорію даних окремо, щоб покупець розумів, що саме збирають для замовлення, доставки, маркетингу та безпеки. Такий підхід відповідає вимозі відповідності та недопущення надмірних даних за ст. 6 Закону України «Про захист персональних даних».
Для переліку варто розділити дані замовлення, платіжні технічні атрибути, cookies, журнали входу та відомості, які магазин передає доставці або платіжному сервісу. Якщо потрібна перевірка формулювань перед публікацією, зверніться до нашого адвоката з договірного права, щоб прибрати надмірні або суперечливі пункти.
Категорії даних покупця в політиці
У політиці треба прямо назвати ПІБ, телефон, email, адресу доставки, історію замовлень і технічні журнали входу, якщо магазин дійсно їх використовує. Відповідно до ст. 6 Закону № 2297-VI, склад даних має відповідати меті їх обробки, а не охоплювати все підряд.
Якщо магазин зберігає лише номер телефону та електронну пошту для доставки й комунікації, не варто включати до політики зайві персональні відомості. Таке формулювання зменшує ризик претензій щодо надмірності даних та полегшує подальший аудит політики.
Закон України «Про захист персональних даних» (ст. 6)Згідно із Законом України «Про захист персональних даних» (ст. 6, 11): Персональні дані мають бути точними, достовірними та оновлюватися в міру потреби, визначеної метою їх обробки. Склад та зміст персональних даних мають бути відповідними, адекватними та ненадмірними стосовно визначеної мети їх обробки.Ключові факти для інтернет-магазину
- Інтернет-магазин є володільцем персональних даних, а розробник або технічний підрядник стає розпорядником персональних даних за ст. 2 Закону України «Про захист персональних даних» № 2297-VI, тому межі доступу треба фіксувати письмово.
- Через LiqPay магазин не має збирати і зберігати повні реквізити картки, CVV2 чи повний PAN-номер, а повинен залишати лише токен, payment_id, масковану картку та статус оплати відповідно до Закону про платіжні послуги.
- Розпорядник персональних даних може обробляти їх тільки на підставі письмового правочину з володільцем і лише в межах визначеної мети, що прямо випливає з ч. 3 ст. 11 Закону № 2297-VI.
- Якщо підрядник порушить режим захисту даних, штраф за ст. 188-39 КУпАП може сягати від 5 100 до 17 000 грн, а за повторне порушення — до 34 000 грн.
- Для фізичної особи без ФОП лише NDA недостатньо: систематична робота над сайтом без належного договору несе ризик перекваліфікації відносин у трудові та штрафу за ст. 265 КЗпП України.
- Офіційні роз’яснення щодо захисту персональних даних публікує Секретаріат Уповноваженого ВРУ з прав людини, а звернутися можна за телефонами 0 800 50 17 20 та 044 299 74 08.
Документи замовлення і доставка
Дані ПІБ, телефон, email та адреса доставки обробляються для виконання договору купівлі-продажу та формування ТТН, тому їх треба винести в окремий підрозділ політики. Саме для цього корисно спиратися на ст. 11 Закону України «Про захист персональних даних» і ст. 14 Закону України «Про електронну комерцію».
| Критерій / дія | Особливості та порядок | Правова підстава |
|---|---|---|
| Дані замовлення | ПІБ, телефон, email, адреса доставки зберігаються у CRM та базі магазину лише для виконання замовлення. | ст. 6, 11 Закону України «Про захист персональних даних» |
| Пошта і доставка | Передаються службам доставки тільки реквізити, необхідні для вручення товару та повідомлення клієнта. | ст. 14 Закону України «Про електронну комерцію» |
| Строк зберігання | Строк визначають у політиці з урахуванням бухгалтерського та договірного обліку. | ст. 6 Закону № 2297-VI |
- Розділ ‘Платежі та фінансові дані’ у Політиці конфіденційності: Чітко вказати, що прийом онлайн-оплати здійснюється через платіжний сервіс LiqPay (АТ КБ ‘ПриватБанк’), магазин не збирає і не зберігає реквізити платіжних карток, а транзакції захищені протоколами банку.
- Активний чекбокс згоди при оформленні замовлення: Посилання на Політику конфіденційності та Публічну оферту має бути клікабельним перед кнопкою ‘Оформити замовлення’ або ‘Оплатити’; неприпустимо використовувати заздалегідь проставлені позначки (pre-ticked boxes).
- Цивільно-правовий договір (ЦПД) або контракт із ФОП-розробником: Співпраця з розробником не може існувати лише у формі NDA: потрібен базовий договір на розробку/підтримку ПЗ (із ФОП або договір ЦПХ із фізособою з утриманням 18% ПДФО, 5% ВЗ та нарахуванням 22% ЄСВ).
- Положення DPA (Data Processing Agreement) у договорі з підрядником: Пункт про те, що розробник є ‘розпорядником’, обробляє базу суто за дорученням володільця, не має права копіювати персональні дані для власних цілей та зобов’язаний негайно сповістити про будь-який інцидент безпеки.
- Ізоляція бойової бази даних та тестового середовища (Staging): Для розробки та пошуку багів розробнику забороняється завантажувати локальний дамп реальної бази клієнтів без знеособлення (маскування телефонів, email та ПІБ покупців).
- Захист API-ключів та доступів платіжного шлюзу LiqPay: Public Key та Private Key від кабінету LiqPay не повинні зберігатися у публічних репозиторіях (GitHub/GitLab) у відкритому вигляді; доступ розробника обмежується технічними налаштуваннями API.
Передача даних третім особам
У політиці треба назвати не абстрактних «третіх осіб», а конкретних одержувачів: LiqPay, служби доставки, хостинг-провайдерів і технічних фахівців, які мають доступ до сайту. Така конкретизація випливає з принципу прозорості та з практичної позиції Уповноваженого щодо опису одержувачів.
Не варто лишати фразу про передачу третім особам без переліку категорій, бо це створює ризик претензій до політики і її невідповідності фактичним процесам магазину. Натомість можна коротко перелічити одержувачів і вказати мету передачі, не перевантажуючи документ зайвими деталями.
Офіційні роз’яснення з цього питання публікує Офіс Омбудсмана, а практичні поради щодо цифрових політик можна перевірити на Дія.Освіта.
Вимоги до обробки платежів і взаємодія з LiqPay

У розділі про платежі треба пояснити, що LiqPay обробляє карткові дані на своїй стороні, а магазин не зберігає повний номер картки, CVV2 чи інші чутливі реквізити. Така конструкція узгоджується з Законом України «Про платіжні послуги» та практикою мінімізації даних.
Саме тут доречно окремо зафіксувати, які дані магазин отримує назад після оплати, наприклад payment_ID, токен або масковану картку. Якщо у політиці цього немає, покупець не розуміє, хто саме обробляє платіж і які дані опиняються поза сайтом.
Що не повинен зберігати магазин
Магазин не повинен зберігати CVV2/CVC2, повний PAN-номер картки та інші повні реквізити платника, бо ці дані мають залишатися на стороні платіжного сервісу. Це випливає з режиму безпеки платіжних карток і Закону України «Про платіжні послуги».
У тексті політики краще прямо написати, що магазин використовує лише токен, payment_ID і масковану картку після успішної транзакції. Таке формулювання допомагає зняти зайві питання щодо доступу до карткових даних.
Закон України «Про платіжні послуги» (ст. 11)Згідно із Законом України «Про платіжні послуги» (ст. 11): Інтернет-магазин через платіжний віджет LiqPay не збирає і не зберігає повні платіжні реквізити покупців. Безпечна обробка карткових даних відбувається на стороні ліцензованого надавача платіжних послуг, а магазин отримує лише статус платежу та технічний ідентифікатор транзакції.Витік бази покупців після доступу без DPA
Наприклад, ви запустили інтернет-магазин і дали розробнику повний доступ до сервера без письмового договору обробки даних. Після конфлікту він виклав дамп бази покупців у відкритий доступ, і саме ви як володілець даних отримали адмінштраф та скаргу клієнтів.
У такій ситуації працюють ч. 3 ст. 11 Закону України «Про захист персональних даних» і умови DPA: спочатку магазин відповідає перед покупцями, а потім може стягнути збитки з підрядника за договором та окремою неустойкою. Саме тому письмовий договір і NDA до запуску магазину економлять і гроші, і час на подальші спори.
Що писати про статус оплати
У політиці достатньо вказати, що магазин зберігає статус оплати, ідентифікатор транзакції та масковані технічні дані, потрібні для звірки платежу. Відповідний опис краще побудувати на Закону України «Про платіжні послуги» без згадок про повні банківські реквізити.
Така модель не лише відповідає безпеці, а й зменшує ризики витоку чутливої інформації при технічній підтримці магазину. Якщо інтеграція складна, окремо перевірте права доступу розробника і банківського кабінету, щоб не створити надмірний доступ до платіжних налаштувань.
Коли потрібна окрема перевірка LiqPay
Окрема перевірка потрібна тоді, коли магазин не знає, які саме поля передаються платіжному шлюзу, або коли в політиці взагалі немає окремого блоку про LiqPay. У такій ситуації ризик полягає не лише в неповному описі платежу, а й у невідповідності політики реальній технічній схемі.
Для бізнесу безпечніше на старті перевірити налаштування кабінету LiqPay, картки полів та тексти згоди на сайті, щоб не виправляти документ після запуску продажів. За потреби можна окремо узгодити формулювання з нашим адвокатом з договірного права.
Чим може допомогти адвокат бюро ЮРКОНСАЛТ з договірного права
- Ми перевіримо політику конфіденційності інтернет-магазину LiqPay і підкажемо, які дані треба скоротити, а які — описати детальніше.
- Ми підготуємо договір обробки персональних даних з розробником так, щоб він працював як розпорядник, а не як невизначена третя особа.
- Ми складемо NDA для розробника сайту з нормальним строком дії, чіткою забороною на копіювання бази та штрафними санкціями.
- Ми підкажемо, як безпечно організувати доступ до бази даних, логування дій, staging і передачу ключів LiqPay без зайвих ризиків.
- За потреби зверніться до нашого адвоката з договірного права, щоб підготувати документи до запуску магазину.
Що має містити договір обробника з розробником
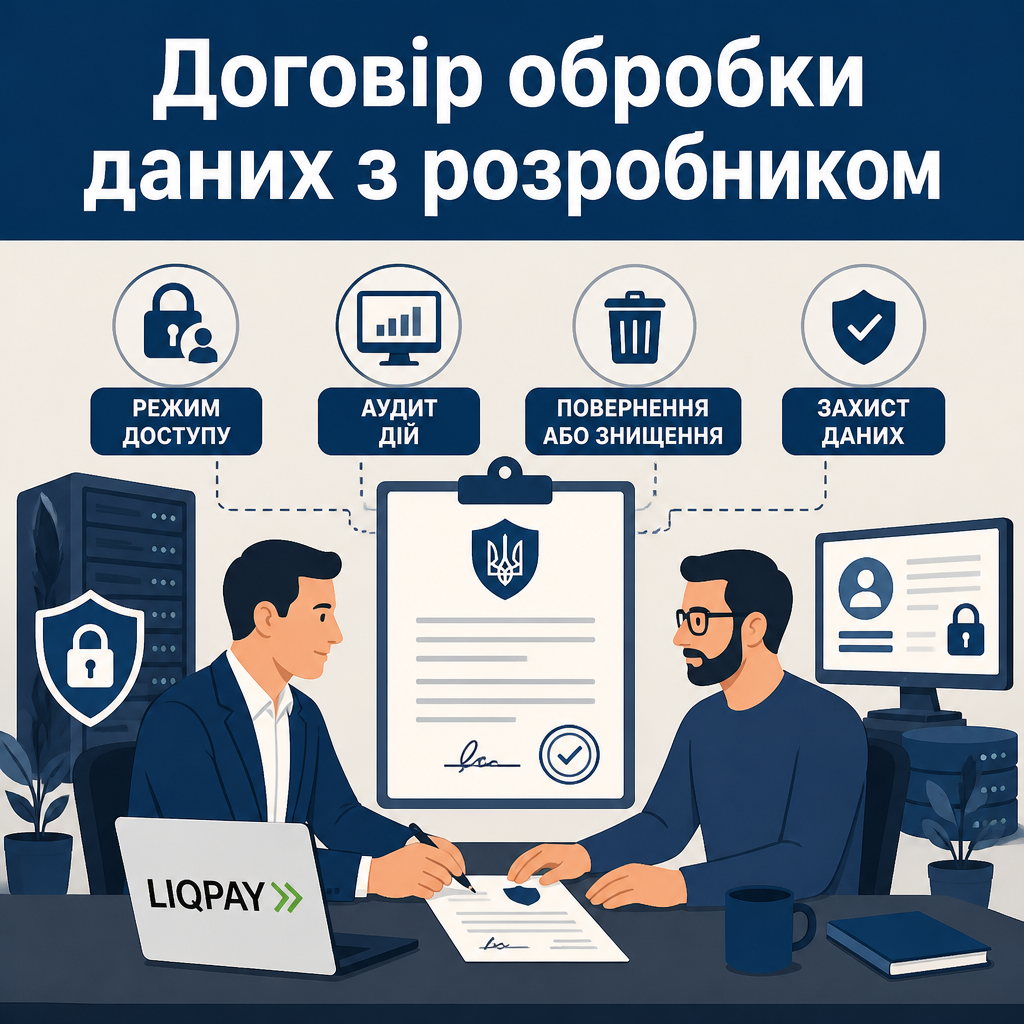
Договір обробки персональних даних з розробником має визначати, що саме він робить із базою, які операції дозволені та як повертаються або знищуються копії після завершення робіт. Без такої письмової конструкції важко довести, що розробник діяв лише як розпорядник за ст. 2 Закону України «Про захист персональних даних» і ч. 3 ст. 11 цього Закону.
Цей розділ особливо важливий, якщо розробник має повний доступ до production-бази, CRM, логів і налаштувань LiqPay. Саме тут треба не загально писати про «співпрацю», а конкретно описати режим доступу, аудит дій та наслідки витоку даних.
Предмет і межі обробки
У договорі треба прямо вказати, що розробник обробляє персональні дані лише для технічної підтримки сайту, виправлення помилок, оновлення функціоналу та інтеграції з сервісами доставки й оплат. Таке формулювання відповідає вимозі письмового правочину між володільцем і розпорядником за ч. 3 ст. 11 Закону № 2297-VI.
Якщо розробник має право бачити лише частину полів, це треба зафіксувати окремо: наприклад, доступ до технічних логів без повного доступу до контактної бази. Чим точніше прописані межі, тим простіше довести порушення, якщо воно виникне.
Закон України «Про захист персональних даних» (ст. 2)Згідно із Законом України «Про захист персональних даних» (ст. 2): Розпорядник персональних даних - фізична чи юридична особа, якій володільцем персональних даних або законом надано право обробляти ці дані від імені володільця. Такий статус вимагає письмового визначення меж обробки, мети, доступів і обов'язків щодо безпеки.Повернення даних після завершення робіт
Після завершення робіт розробник має повернути доступи, видалити локальні копії бази та підтвердити це письмовим актом, бо інакше база може залишитися на особистому носії без контролю власника. Такий обов’язок логічно випливає з режиму розпорядника за Законом № 2297-VI та з умов DPA.
У договорі варто окремо зазначити, що резервні копії, дампи та історія доступу теж підлягають знищенню або поверненню. Якщо цього не зробити, майбутній спір буде значно складніше довести документально.
Відповідальність і регрес
У договорі доцільно передбачити штраф за кожен інцидент, обов’язок відшкодувати збитки та порядок регресної вимоги після того, як магазин сплатив штраф або компенсацію покупцям. Саме так працює практичний захист володільця за ст. 24 Закону України «Про захист персональних даних».
Якщо витік стався через дії підрядника, покупець все одно звертається до магазину, а вже потім магазин може стягувати шкоду з розробника у межах договору. Це краще одразу врахувати в тексті, щоб не залишити лише загальні фрази без механізму компенсації.
У внутрішніх інструкціях доречно також окремо зберегти канали передачі доступів, паролі та історію змін, щоб у разі інциденту не шукати відповідального постфактум. Для схожих ризиків передачі доступів корисно переглянути матеріал про Ризики передачі доступів і дроп‑рахунки.
Покроковий порядок підготовки документів
- Окремо опишіть дані. У політиці чітко розділіть дані покупця, платіжну інформацію, технічні журнали, маркетингові контакти та доступи підрядника, спираючись на ст. 6 Закону України «Про захист персональних даних».
- Пропишіть LiqPay. У розділі про платежі зазначте, що магазин не зберігає CVV2, повний номер картки та інші повні реквізити, а отримує лише токен і статус оплати згідно із Законом України «Про платіжні послуги».
- Підпишіть DPA. Із розробником укладіть письмовий договір обробки даних, де визначте мету, межі доступу, порядок логування дій, вимоги до анонімізації та обов’язок негайно повідомляти про інцидент.
- Додайте NDA. Окремо закріпіть конфіденційність, заборону копіювання бази, обмеження на передачу ключів LiqPay і штраф за розголошення з посиланням на ст. 862 ЦК України.
- Перевірте доступи. Забороніть зберігати ключі й дампи у відкритих репозиторіях, налаштуйте staging без персональних даних та збережіть підтвердження передачі доступів під відмітку про їх прийняття.
NDA: обмеження доступу, строки та санкції
NDA для розробника сайту має не просто заборонити розголошення, а й визначити, що саме є конфіденційною інформацією, як передаються доступи і яка санкція настає за порушення. Для такої моделі корисно спиратися на ст. 862 ЦК України та договірну практику щодо комерційної таємниці.
У цьому блоці важливо окремо назвати строки дії NDA, порядок повідомлення про інцидент і заборону копіювати базу на особисті пристрої. Якщо документ не містить цих пунктів, він може виявитися занадто загальним для реального захисту бізнесу.
Порада від ЮРКОНСАЛТ щодо доступів і бази даних
Найбільша помилка інтернет-магазину полягає в тому, що розробнику дають повний доступ до production-бази, але не фіксують межі роботи, строки зберігання копій і порядок повідомлення про інцидент. Це суперечить підходу, який випливає з ст. 2 Закону України «Про захист персональних даних» та договору про обробку даних.
Безпечніше одразу видати окремий технічний акаунт, увімкнути журналювання дій, заборонити зберігання дампів на особистих пристроях і прописати штраф за розголошення в NDA. Якщо потрібно, ми допоможемо переробити текст політики, DPA та NDA так, щоб документи не конфліктували між собою.
Що вважати конфіденційною інформацією
У NDA треба прямо назвати конфіденційною інформацією коди доступу, API-ключі LiqPay, CRM, вихідний код, структуру бази клієнтів і службові інструкції. Такий підхід узгоджується з ст. 862 ЦК України, яка забороняє розголошення отриманої в межах договору інформації без згоди другої сторони.
Окремо варто зазначити, що конфіденційність поширюється не лише на текст, а й на технічні файли, резервні копії, скріни та переписку в робочих чатах. Інакше підрядник може формально не порушити буквальний текст, але все одно завдати шкоди бізнесу.
Згідно з Цивільним кодексом України (ст. 862): Якщо сторона завдяки виконанню свого обов’язку за договором підряду одержала від іншої сторони інформацію про нові рішення і технічні знання, у тому числі й такі, що не захищаються законом, а також відомості, що можуть розглядатися як комерційна таємниця, вона не має права повідомляти їх іншим особам без згоди другої сторони.
Зразок договору про конфіденційність, нерозголошення та обробку персональних даних
Зразок договору про конфіденційність, нерозголошення та обробку персональних даних
ДОГОВІР
про конфіденційність, нерозголошення інформації та порядок обробки персональних даних (NDA & DPA)
Між: ФОП як Володільцем персональних даних та фізичною особою або ФОП-розробником як Розпорядником персональних даних
Правові підстави: статті 505–508, 627 Цивільного кодексу України, статті 2, 11, 24 Закону України «Про захист персональних даних» № 2297-VI
1. Предмет договору
Розробник зобов’язується обробляти персональні дані покупців інтернет-магазину виключно за письмовою вказівкою Володільця і лише для технічного супроводу сайту, хостингу, CRM та інтеграції з платіжним сервісом LiqPay.
2. Обмеження доступу
Розробнику забороняється створювати несанкціоновані копії бази даних, передавати API-ключі третім особам, використовувати відомості покупців для власних потреб або зберігати їх на особистих пристроях без знеособлення.
3. Відповідальність сторін
У разі розголошення конфіденційної інформації або витоку бази даних з вини Розробника він відшкодовує завдані збитки та сплачує штраф у розмірі 100 000 грн за кожен виявлений інцидент.
4. Повернення доступів і даних
Після завершення робіт Розробник повертає всі доступи, видаляє локальні копії, а також підтверджує знищення даних письмовим актом.
ПРОШУ: затвердити порядок обробки персональних даних, режим конфіденційності та санкції за порушення цього договору.
Додаток № 1: Регламент технічного доступу та вимоги до анонімізації даних.
Додаток № 2: Акт приймання-передачі доступу до програмного забезпечення та кабінетів адміністрування.
Дата: «___» ____________ 2026 року
Підпис: ____________________
Строк дії та післяконтрактні обмеження
Строк дії NDA варто встановити не лише на період співпраці, а й після її завершення, наприклад на 3–5 років або інший обґрунтований період. Це дає змогу захистити дані навіть тоді, коли доступ уже формально закрито, але копії або знання ще зберігаються у підрядника.
У тексті треба передбачити обов’язок не використовувати інформацію для власних проєктів після завершення робіт. Саме такий післяконтрактний режим найкраще працює для магазинів, де розробник бачив схеми роботи, клієнтські списки та технічні інтеграції.
Штрафи та порядок повідомлення про інцидент
У NDA варто встановити фіксовану суму штрафу за кожен випадок розголошення та окремий обов’язок негайно повідомляти про втрату доступу, витік або підозрілу активність. Таке формулювання дозволяє швидко відреагувати на проблему і не втратити час на з’ясування базових фактів.
Якщо у вас є ознаки витоку, спочатку фіксуйте інцидент, а вже потім ставте питання про претензію до підрядника й регресну компенсацію. Для масштабних ризиків, пов’язаних із доступами та рахунками, корисно переглянути ще й матеріал про Фінмоніторинг та звітність при великих оборотах.
Що зробити перед запуском магазину
Перед запуском інтернет-магазину варто перевірити політику конфіденційності, договір із розробником і окремий NDA, щоб не залишити прогалини в доступах, платежах і відповідальності. Якщо потрібна підготовка документів під вашу модель роботи, зверніться до нашого адвоката з договірного права та узгодьте тексти до старту продажів.
Часті запитання про політику, LiqPay і розробника
Чи відповідає політика конфіденційності вимогам щодо онлайн-платежів LiqPay?
Так, якщо окремо зазначено, що магазин не обробляє повні карткові реквізити, LiqPay проводить платіж на своїй стороні, а магазин зберігає лише технічний ідентифікатор, масковану картку та статус оплати. Такий підхід відповідає Закону України «Про платіжні послуги».
Як оформити договір обробки персональних даних із фриланс-розробником?
Потрібен письмовий договір на розробку або підтримку сайту з окремим розділом DPA, де розробник визнається розпорядником, отримує обмежений доступ і зобов’язується діяти лише за інструкціями володільця. Без цього документу складно довести законність обробки даних.
Чи потрібен NDA для розробника сайту та що в ньому обов'язково вказувати?
Так, NDA потрібен, бо він захищає коди доступу, API-ключі LiqPay, базу клієнтів і технічну документацію. У ньому варто визначити конфіденційну інформацію, строк дії, заборону копіювання та штраф за кожен факт розголошення.
Які головні ризики передачі розробнику доступу до бази даних і як їх мінімізувати?
Основні ризики — витік бази, несанкціоноване копіювання, штраф за порушення правил захисту даних і перекваліфікація співпраці у трудові відносини. Для мінімізації використовуйте принцип мінімальних привілеїв, окремі технічні акаунти, логування дій та анонімізацію staging-бази.
Чи можна обмежитися лише NDA, якщо розробник не має ФОП?
Ні, лише NDA недостатньо. Якщо людина систематично працює над сайтом без ФОП і без належного договору, виникає ризик перекваліфікації відносин, податкових донарахувань і штрафів за трудовим законодавством та правилами оплати праці.
Інші статті за темою «Захист прав споживачів»
Прочитати на: мовою