

Политика конфиденциальности интернет-магазина LiqPay должна отдельно описывать данные покупателей, платежи, передачу подрядчику и порядок защиты базы, иначе магазин рискует нарушить требования закона. Для разработчика нужны отдельный договор обработки персональных данных и NDA, а не только устная договоренность.
Как оформить политику, платежные данные и доступ разработчика
Эта статья поможет собрать политику конфиденциальности интернет-магазина LiqPay так, чтобы она охватывала покупки, платежи, доступ разработчика и защиту базы данных без лишних рисков. Отдельно покажем, какие пункты нужны для LiqPay, чем отличается договор обработки персональных данных от NDA и где магазин чаще допускает ошибки.
В этой статье вы узнаете:
- какие категории персональных данных нужно описать в политике магазина;
- что обязательно указать относительно LiqPay, платежных токенов и картографических реквизитов;
- какие условия включить в договор с разработчиком как распорядителем данных;
- что именно должен защищать NDA и как снизить риск утечки базы покупателей.


Содержание:
Какие данные собирает интернет-магазин и как их классифицировать
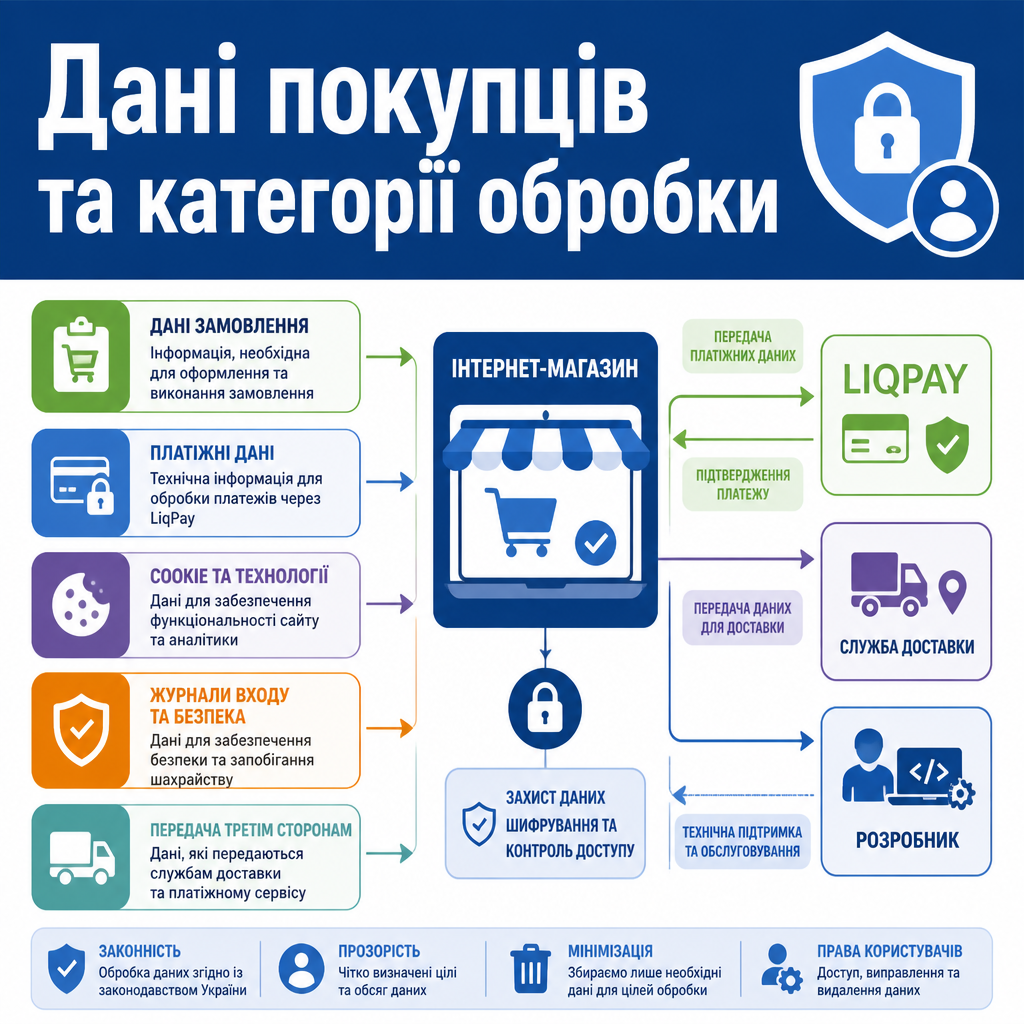
Интернет-магазин должен описать каждую категорию данных отдельно, чтобы покупатель понимал, что именно собирают для заказа, доставки, маркетинга и безопасности. Такой подход соответствует требованиям соответствия и недопущения избыточных данных за ст. 6 Закона Украины «О защите персональных данных».
Для перечисления стоит разделить данные заказа, платежные технические атрибуты, cookies, журналы входа и сведения, которые магазин передает доставке или платежному сервису. Если нужна проверка формулировок перед публикацией, обратитесь к нашему адвокату по договорному праву, чтобы убрать избыточные или противоречивые пункты.
Категории данных покупателя в политике
В политике следует прямо указать ФИО, телефон, email, адрес доставки, историю заказов и технические журналы входа, если магазин действительно их использует. В соответствии со ст. 6 Закона № 2297-VI состав данных должен соответствовать цели их обработки, а не охватывать все подряд.
Если магазин хранит только номер телефона и электронную почту для доставки и коммуникации, не стоит включать в политику лишнюю персональную информацию. Такое формулирование снижает риск претензий по избыточности данных и облегчает последующий аудит политики.
Закон Украины «О защите персональных данных» (ст. 6)Согласно Закону Украины «О защите персональных данных» (ст. 6, 11): Персональные данные должны быть точными, достоверными и обновляться по мере необходимости, определенной целью их обработки. Состав и содержание персональных данных должны быть соответствующими, адекватными и ненадмірными по отношению к определенной цели их обработки.Ключевые факты для интернет-магазина
- Интернет-магазин является владельцем персональных данных, а разработчик или технический подрядчик становится распорядителем персональных данных по ст. 2 Закона Украины «О защите персональных данных» № 2297-VI, поэтому границы доступа нужно фиксировать письменно.
- Через LiqPay магазин не должен собирать и хранить полные реквизиты карты, CVV2 или полный PAN-номер, а должен оставлять только токен, payment_id, маску карты и статус оплаты в соответствии с Законом о платежных услугах.
- Распорядитель персональных данных может обрабатывать их только на основании письменного правочина с владельцем и только в рамках определенной цели, что прямо следует из ч. 3 ст. 11 Закона № 2297-VI.
- Если подрядчик нарушит режим защиты данных, штраф по ст. 188-39 КоАП может достигать от 5 100 до 17 000 грн, а за повторное нарушение — до 34 000 грн.
- Для физического лица без ФОП только NDA недостаточно: систематическая работа над сайтом без надлежащего договора несет риск переквалификации отношений в трудовые и штрафа по ст. 265 ТК Украины.
- Официальные разъяснения по защите персональных данных публикует Секретариат Уполномоченного Верховной Рады по правам человека, а обратиться можно по телефонам 0 800 50 17 20 и 044 299 74 08.
Документы заказа и доставки
Данные ФИО, телефон, email и адрес доставки обрабатываются для выполнения договора купли-продажи и формирования ТТН, поэтому их следует вынести в отдельный раздел политики. Именно для этого полезно опираться на ст. 11 Закона Украины «О защите персональных данных» и ст. 14 Закона Украины «Об электронной коммерции».
| Критерий / действие | Особенности и порядок | Правовое основание |
|---|---|---|
| Данные заказа | ФИО, телефон, email, адрес доставки хранятся в CRM и базе магазина только для выполнения заказа. | ст. 6, 11 Закона Украины «О защите персональных данных» |
| Почта и доставка | Передаются службам доставки только реквизиты, необходимые для вручения товара и уведомления клиента. | ст. 14 Закона Украины «Об электронной коммерции» |
| Срок хранения | Срок определяется в политике с учетом бухгалтерского и договорного учета. | ст. 6 Закона № 2297-VI |
- Раздел ‘Платежи и финансовые данные’ в Политике конфиденциальности: Ясно указать, что онлайн-платеж принимается через платежный сервис LiqPay (АТ КБ ‘ПриватБанк’), магазин не собирает и не хранит реквизиты платежных карт, а транзакции защищены протоколами банка.
- Активный чекбокс согласия при оформлении заказа: Ссылка на Политику конфиденциальности и Публичную оферту должна быть кликабельной перед кнопкой ‘Оформить заказ’ или ‘Оплатить’; недопустимо использовать заранее проставленные отметки (pre-ticked boxes).
- Гражданско-правовой договор (ЦПД) или контракт с ФОП-разработчиком: Сотрудничество с разработчиком не может существовать только в форме NDA: нужен базовый договор на разработку/поддержку ПО (с ФОП или договор ЦПХ с физлицом с удержанием 18% НДФО, 5% ВЗ и начислением 22% ЕСВ).
- Положения DPA (Data Processing Agreement) в договоре с подрядчиком: Пункт о том, что разработчик является ‘распорядителем’, обрабатывает базу сугубо по поручению владельца, не имеет права копировать персональные данные для собственных целей и обязан немедленно сообщать об инциденте безопасности.
- Изоляция рабочей базы данных и тестового окружения (Staging): Для разработки и поиска багов разработчику запрещено загружать локальный дамп реальной базы клиентов без обезличивания (маскирование телефонных номеров, email и ФИО покупателей).
- Защита API-ключей и доступов платежного шлюза LiqPay: Public Key и Private Key от кабинета LiqPay не должны храниться в открытых репозиториях (GitHub/GitLab) в открытом виде; доступ разработчика ограничен техническими настройками API.
Передача данных третьим лицам
В политике следует называть не абстрактных «третьих лиц», а конкретных получателей: LiqPay, службы доставки, хостинг-провайдеров и технических специалистов, имеющих доступ к сайту. Такая конкретизация вытекает из принципа прозрачности и из практической позиции Уполномоченного по описанию получателей.
Не стоит оставлять фразу о передаче третьим лицам без перечисления категорий, так как это создаёт риск претензий к политике и ее соответствию фактическим процессам магазина. Вместо этого можно кратко перечислить получателей и указать цель передачи, не перегружая документ деталями.
Официальные разъяснения по этому вопросу публикует Офис Омбудсмана, а практические советы по цифровым политикам можно проверить на Дія.Освіта.
Требования к обработке платежей и взаимодействие с LiqPay

В разделе о платежах следует пояснить, что LiqPay обрабатывает данные карт на своей стороне, а магазин не хранит полный номер карты, CVV2 или другие чувствительные реквизиты. Такая конструкция согласуется с Законом Украины «О платежных услугах» и практикой минимизации данных.
Именно здесь уместно отдельно зафиксировать, какие данные магазин получает обратно после оплаты, например payment_ID, токен или маскированную карту. Если в политике этого нет, покупатель не понимает, кто именно обрабатывает платеж и какие данные оказываются вне сайта.
Что не должен хранить магазин
Магазин не должен хранить CVV2/CVC2, полный PAN-номер карты и другие полные реквизиты плательщика, потому что эти данные должны оставаться на стороне платежного сервиса. Это следует из режима безопасности платежных карт и Закона Украины «О платежных услугах».
В тексте политики лучше прямо написать, что магазин использует только токен, payment_ID и маскированную карту после успешной транзакции. Такое формулирование помогает снизить вопросы по доступу к данным карты.
Закон Украины «О платежных услугах» (ст. 11)Согласно Закону Украины «О платежных услугах» (ст. 11): Интернет-магазин через платежный виджет LiqPay не собирает и не хранит полные платежные реквизиты покупателей. Безопасная обработка карточных данных осуществляется на стороне лицензированного провайдера платежных услуг, а магазин получает только статус платежа и технический идентификатор транзакции.Утечка базы покупателей после доступа без DPA
Например, вы запустили интернет-магазин и дали разработчику полный доступ к серверу без письменного договора обработки данных. После конфликта он вывел дамп базы покупателей в открытый доступ, и именно вы как владелец данных получили административный штраф и жалобы клиентов.
В такой ситуации действуют ч. 3 ст. 11 Закона Украины «О защите персональных данных» и условия DPA: магазин сначала отвечает перед покупателями, а затем может взыскать убытки с подрядчика по договору и отдельной неустойкой. Именно поэтому письменный договор и NDA до запуска магазина экономят деньги и время на последующие споры.
Что писать про статус оплаты
В политике достаточно указать, что магазин хранит статус оплаты, идентификатор транзакции и маскированные технические данные, необходимые для сверки платежа. Соответствующее описание лучше построить на Законе Украины «О платежных услугах» без упоминания полных банковских реквизитов.
Такая модель не только отвечает требованиям безопасности, но и снижает риски утечки чувствительной информации при технической поддержке магазина. Если интеграция сложная, отдельно проверьте права доступа разработчика и банковского кабинета, чтобы не создать избыточный доступ к платежным настройкам.
Когда нужна отдельная проверка LiqPay
Отдельная проверка нужна, когда магазин не знает, какие именно поля передаются платежному шлюзу, или когда в политике вообще нет отдельного блока о LiqPay. В такой ситуации риск состоит не только в неполном описании платежа, но и в несоответствии политики реальной технической схемы.
Для бизнеса безопаснее на старте проверить настройки кабинета LiqPay, поля карт и тексты согласий на сайте, чтобы не исправлять документ после запуска продаж. При необходимости можно отдельно согласовать формулировки с нашим адвокатом по договорному праву.
Чем может помочь адвокат бюро ЮРКОНСАЛТ по договорному праву
- Мы проверим политику конфиденциальности интернет-магазина LiqPay и подскажем, какие данные нужно сократить, а какие — описать детальнее.
- Мы подготовим договор обработки персональных данных с разработчиком так, чтобы он работал как распорядитель, а не как неопределенное третье лицо.
- Мы составим NDA для разработчика сайта с нормальным сроком действия, четким запретом на копирование базы и штрафными санкциями.
- Мы подскажем, как безопасно организовать доступ к базе данных, логирование действий, staging и передачу ключей LiqPay без лишних рисков.
- По мере необходимости обратитесь к нашему адвокату по договорному праву, чтобы подготовить документы к запуску магазина.
Что должен содержать договор обработчика с разработчиком
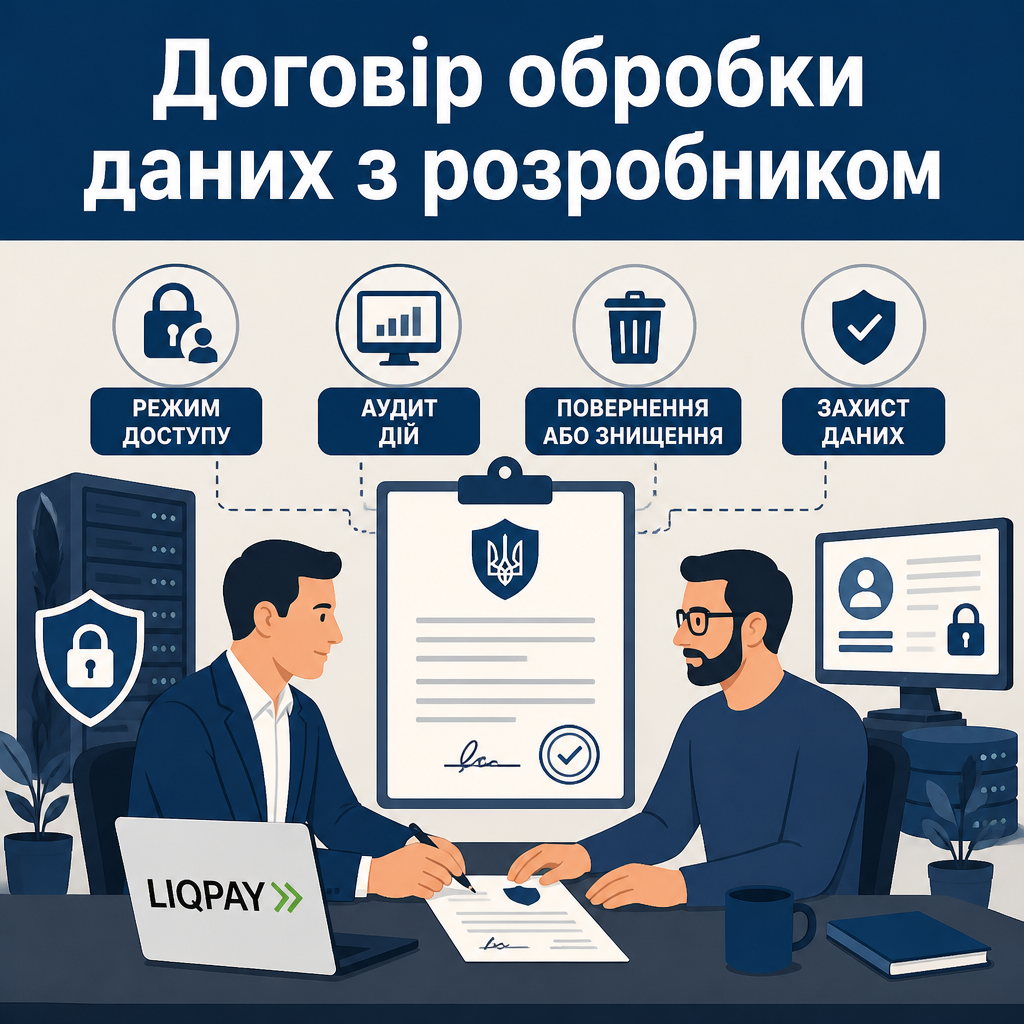
Договор обработки персональных данных с разработчиком должен определять, что именно он делает с базой, какие операции разрешены и как возвращаются или уничтожаются копии после завершения работ. Без такой письменной конструкции сложно доказать, что разработчик действовал только как распорядитель по ст. 2 Закона Украины «О защите персональных данных» и ч. 3 ст. 11 этого Закона.
Этот раздел особенно важен, если разработчик имеет полный доступ к production-базе, CRM, логам и настройкам LiqPay. Именно здесь следует не общими словами писать о «сотрудничестве», а конкретно описать режим доступа, аудит действий и последствия утечки данных.
Предмет и пределы обработки
В договоре следует прямо указать, что разработчик обрабатывает персональные данные только для технической поддержки сайта, исправления ошибок, обновления функционала и интеграции с сервисами доставки и оплаты. Такое формулирование отвечает требованиям письменного правочина между владельцем и распорядителем за ч. 3 ст. 11 Закона № 2297-VI.
Если разработчик имеет право видеть только часть полей, это следует зафиксировать отдельно: например, доступ к техническим логам без полного доступа к контактной базе. Чем точнее прописаны границы, тем проще доказать нарушение, если оно произойдет.
Закон Украины «О защите персональных данных» (ст. 2)Согласно Закону Украины «О защите персональных данных» (ст. 2): Распорядитель персональных данных — физическое или юридическое лицо, которым владельцем персональных данных или законом предоставлено право обрабатывать эти данные от имени владельца. Такой статус требует письменного определения границ обработки, цели, доступов и обязанностей по обеспечению безопасности.
Решение (Печерский районный суд города Киева) по делу № 757/17647/19-цПравовая позиция суда: договор о неразглашении имеет полную юридическую силу, если в нем четко определен объем конфиденциальной информации, а ее разглашение повлекло реальные убытки или упущенный доход. Суд признал возможность взыскания ущерба с нарушителя NDA.Возвращение данных после завершения работ
После завершения работ разработчик обязан вернуть доступы, удалить локальные копии базы и подтвердить это письменным актом, иначе база может остаться на личном носителе без контроля владельца. Такое обязательство логически вытекает из режима распорядителя по Закону № 2297-VI и условий DPA.
В договоре следует отдельно указать, что резервные копии, дампы и история доступа тоже подлежат уничтожению или возврату. Если этого не сделать, будущий спор будет значительно сложнее доказать документально.
Ответственность и регресс
В договоре целесообразно предусмотреть штраф за каждый инцидент, обязанность возместить убытки и порядок регрессной требования после того, как магазин заплатил штраф или компенсацию покупателям. Именно так работает практическая защита владельца по ст. 24 Закона Украины «О защите персональных данных».
Если утечка произошла по действиям подрядчика, покупатель все равно обращается к магазину, а уже потом магазин может взыскать ущерб с разработчика в рамках договора. Это лучше сразу учесть в тексте, чтобы не оставлять только общие фразы без механизма компенсации.
Внутренних инструкциях уместно также отдельно сохранить каналы передачи доступов, пароли и историю изменений, чтобы в случае инцидента не искать ответственного постфактум. Для похожих рисков передачи доступов полезно просмотреть материал о Риски передачи доступов и дроп-рахунки.
Пошаговый порядок подготовки документов
- Опишите данные отдельно. В политике четко разделите данные покупателя, платежную информацию, технические журналы, маркетинговые контакты и доступы подрядчика, опираясь на ст. 6 Закона Украины «О защите персональных данных».
- Опишите LiqPay. В разделе о платежах укажите, что магазин не хранит CVV2, полный номер карты и другие полные реквизиты, а получает токен и статус оплаты в соответствии с Законом Украины «О платежных услугах».
- Подпишите DPA. Сразработчиком заключите письменный договор обработки данных, где определите цель, границы доступа, порядок логирования действий, требования к анонимизации и обязанность немедленно сообщать об инциденте.
- Добавьте NDA. Отдельно закрепите конфиденциальность, запрет на копирование базы, ограничения на передачу ключей LiqPay и штраф за разглашение с ссылкой на ст. 862 ГК Украины.
- Проверьте доступы. Запрещайте хранить ключи и дампы в открытых репозиториях, настройте staging без персональных данных и сохраните подтверждение передачи доступов с отметкой о их принятии.
NDA: ограничения доступа, сроки и санкции
NDA для разработчика сайта должен не просто запрещать разглашение, а определить, что именно является конфиденциальной информацией, как передаются доступы и какие санкции наступают за нарушение. Для такой модели полезно опираться на ст. 862 ГК Украины и договорную практику в отношении коммерческой тайны.
В этом блоке важно отдельно назвать сроки действия NDA, порядок уведомления об инциденте и запрет на копирование базы на личные устройства. Если документ не содержит этих пунктов, он может оказаться слишком общим для реальной защиты бизнеса.
Совет ЮРКОНСАЛТ по доступам и базе данных
Наиболее крупная ошибка интернет-магазина в том, что разработчику дают полный доступ к production‑базе, но не фиксируют границы работы, сроки хранения копий и порядок уведомления об инциденте. Это противоречит подходу, вытекающему из ст. 2 Закона Украины «О защите персональных данных» и договору об обработке данных.
Безопаснее сразу выдать отдельный технический аккаунт, включить журналирование действий, запретить хранение дампов на личных устройствах и прописать штраф за разглашение в NDA. Если нужно, мы поможем переработать текст политики, DPA и NDA так, чтобы документы не конфликтовали между собой.
Что считать конфиденциальной информацией
В NDA нужно прямо указать конфиденциальной информацией коды доступа, API-ключи LiqPay, CRM, исходный код, структуру базы клиентов и служебные инструкции. Такой подход согласуется с ст. 862 ГК Украины, которая запрещает разглашение полученной в рамках договора информации без согласия другой стороны.
Особо стоит указать, что конфиденциальность распространяется не только на текст, но и на технические файлы, резервные копии, скриншоты и переписку в рабочих чатах. Иначе подрядчик может формально не нарушить буквальный текст, но все равно причинить ущерб бизнесу.
Согласно ГК Украины (ст. 862): Если сторона по исполнению своего обязательства по договору подряда получила от другой стороны информацию о новых решениях и технических знаниях, в том числе и такие, которые не охраняются законом, а также сведения, которые могут рассматриваться как коммерческая тайна, она не имеет права сообщать их другим лицам без согласия другой стороны.
Образец договора о конфиденциальности, неразглашении и обработке персональных данных
Образец договора о конфиденциальности, неразглашении и обработке персональных данных
ДОГОВОР
о конфиденциальности, неразглашении информации и порядке обработки персональных данных (NDA & DPA)
Между: ИП как ВЛАДЕЛЕЦ персональных данных и физическим лицом или ИП-разработчиком как РЕГИСТРАТОР персональных данных
Правовые основания: статьи 505–508, 627 Гражданского кодекса Украины, статьи 2, 11, 24 Закона Украины «О защите персональных данных» № 2297-VI
1. Предмет договора
Разработчик обязуется обрабатывать персональные данные покупателей интернет-магазина исключительно по письменной указании Володельца и только для технического сопровождения сайта, хостинга, CRM и интеграции с платежным сервисом LiqPay.
2. Ограничения доступа
Разработчику запрещается создавать несанкционированные копии базы данных, передавать API-ключи третьим лицам, использовать сведения покупателей для собственных нужд или сохранять их на личных устройствах без обезличивания.
3. Ответственность сторон
В случае разглашения конфиденциальной информации или утечки базы данных по вине Разработчика он возмещает причинённые убытки и уплачивает штраф в размере 100 000 грн за каждый выявленный инцидент.
4. Возвращение доступов и данных
После завершения работ Разработчик возвращает все доступы, удаляет локальные копии, а также подтверждает уничтожение данных письменным актом.
ПРОШУ: утвердить порядок обработки персональных данных, режим конфиденциальности и санкции за нарушение данного договора.
Приложение № 1: Регламент технического доступа и требования к анонимизации данных.
Приложение № 2: Акт приема-передачи доступа к программному обеспечению и кабинетам администрирования.
Дата: «___» ____________ 2026 года
Подпись: ____________________
Срок действия и постконтрактные ограничения
Срок действия NDA стоит устанавливать не только на период сотрудничества, но и после его завершения, например на 3–5 лет или другой обоснованный период. Это позволяет защитить данные даже тогда, когда доступ уже формально закрыт, но копии или знания еще хранятся у подрядчика.
В тексте следует предусмотреть обязанность не использовать информацию для собственных проектов после завершения работ. Именно такой постконтрактный режим лучше всего работает для магазинов, где разработчик видел схемы работы, клиентские списки и технические интеграции.
Штрафы и порядок уведомления об инциденте
В NDA стоит установить фиксированную сумму штрафа за каждый случай разглашения и отдельное обязательство немедленно уведомлять о потере доступа, утечке или подозрительной активности. Такое формулирование позволяет быстро отреагировать на проблему и не потерять время на выяснение базовых фактов.
Если у вас есть признаки утечки, сначала фиксируйте инцидент, а уже потом ставьте вопрос о претензии к подрядчику и регрессионной компенсации. Для масштабных рисков, связанных с доступами и счетами, полезно также просмотреть материал о Финмониторинг и отчетность при больших оборотах.
Что сделать перед запуском магазина
Перед запуском интернет-магазина стоит проверить политику конфиденциальности, договор с разработчиком и отдельный NDA, чтобы не оставить пробелы в доступах, платежах и ответственности. Если нужна подготовка документов под вашу модель работы, обратитесь к нашему адвокату по договорному праву и согласуйте тексты до старта продаж.
Частые вопросы по политике, LiqPay и разработчику
Соответствует ли политика конфиденциальности требованиям онлайн-платежей LiqPay?
Да, если отдельно указано, что магазин не обрабатывает полные реквизиты карт, LiqPay проводит платеж на своей стороне, а магазин хранит лишь технический идентификатор, маску карты и статус оплаты. Такой подход соответствует Закону Украины «О платежных услугах».
Как оформить договор обработки персональных данных с фриланс-разработчиком?
Нужен письменный договор на разработку или поддержку сайта с отдельным разделом DPA, где разработчик признается распорядителем, получает ограниченный доступ и обязуется действовать только по инструкциям владельца. Без этого документа сложно доказать законность обработки данных.
Нужен ли NDA для разработчика сайта и что в нем обязательно указывать?
Да, NDA нужен, потому что он защищает коды доступа, API-ключи LiqPay, базу клиентов и техническую документацию. В нем стоит определить конфиденциальную информацию, срок действия, запрет на копирование и штраф за каждый факт разглашения.
Какие главные риски передачи разработчику доступа к базе данных и как их минимизировать?
Основные риски — утечка базы, несанкционированное копирование, штраф за нарушение правил защиты данных и переквалификация сотрудничества в трудовые отношения. Для минимизации используйте принцип минимальных привилегий, отдельные технические аккаунты, логирование действий и анонимизацию staging-базы.
Можно ли ограничиться только NDA, если у разработчика нет ФОП?
Нет, только NDA недостаточно. Если человек систематически работает над сайтом без ФОП и без надлежащего договора, возникает риск переквалификации отношений, налоговых донарахований и штрафов по трудовому законодательству и правилам оплаты труда.
Другие статьи по теме «Защита прав потребителей»
Прочитати на: мові