
Подозрительный документ с предупреждением об опасном коде требует немедленного прекращения любых действий с файлом. Если система безопасности или браузер сигнализируют об угрозе, попытка открыть содержимое может привести к несанкционированному доступу третьих лиц к рабочим устройствам и конфиденциальным системам.
Главный риск заключается в стремлении обойти защитные фильтры или запустить макросы ради быстрого просмотра текста. Такая спешка лишает пользователя контроля над устройством и существенно усложняет дальнейшую правовую защиту в случае возникновения убытков или блокирования доступов.
Коротко о безопасном обращении с подозрительным файлом
- Предупреждение браузера или операционной системы сигнализирует о выявлении опасных инструкций или подозрительной хеш-суммы.
- Первоочередным действием после загрузки является немедленное отключение устройства от интернета и локальной сети.
- Попытка запустить файл от имени администратора или добавить в исключения снимает системные барьеры защиты.
- Передавать образец угрозы поддержке разрешается исключительно в архиве с установленным защитным паролем.
- Смена паролей проводится обязательно с другого, гарантированно безопасного и незараженного компьютера или смартфона.
Содержание:
Почему появляется предупреждение об опасном коде
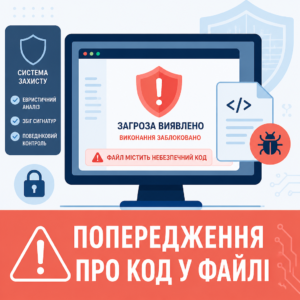
Предупреждение об опасном коде появляется вследствие срабатывания встроенных эвристических фильтров или совпадения хеш-суммы файла с известными сигнатурами угроз. Браузеры и операционные системы останавливают выполнение таких инструкций автоматически, чтобы предотвратить скрытую инъекцию вредоносных модулей в системные процессы.
Юридически выявление таких цифровых признаков подпадает под регулирование безопасности информационных систем. Согласно ч. 1 ст. 1 Закона Украины «Об основных принципах обеспечения кибербезопасности Украины»:
інцидент кібербезпеки (кіберінцидент) — подія або ряд несприятливих подій ненавмисного характеру (природного, технічного, технологічного, помилкового, у тому числі людського фактору) та/або таких, що є можливими (потенційними) ознаками кібератаки, які пов'язані з безпекою та кіберзахистом систем електронних комунікацій, систем управління технологічними процесами, і створюють значну ймовірність порушення штатного режиму функціонування таких систем...То есть сам факт обнаружения опасного вложения уже является юридическим инцидентом, который нельзя игнорировать или удалять без фиксации первичных данных, подтверждающих официальные разъяснения по антивирусной защите.
Чего категорически нельзя делать после сигнала системы
Самая опасная ошибка заключается в попытке запустить файл принудительно через опцию администратора или добавления объекта в исключения защиты. Такие действия полностью снимают системные барьеры и запускают автоматическое выполнение вредоносного сценария.
Также не стоит пересылать подозрительный объект коллегам в мессенджерах с просьбой проверить открытие, поскольку приложения автоматически загружают файлы в кеш другого устройства, создавая угрозу для всей рабочей сети.
Судебная практика об отсутствии вины пользователя
В судебной практике факт внешнего заражения системы часто становится ключевым доказательством невиновности лица, чье устройство было скомпрометировано.
Касаційний адміністративний суд у складі Верховного Суду у справі № 420/4037/20 від 27.05.2021 зазначив: «експертом виявлений завантажений з мережі через пошту файл, що ідентифікується як шкідливе програмне забезпечення віддаленого доступу, суди встановили відсутність вини позивача»Суд снял с пользователя ответственность за сторонние действия в системе благодаря экспертизе файла.
В нашей практике был случай, когда своевременный юридический анализ документов помог полностью нивелировать претензии к клиенту, как показывает похожий пример с безопасностью документов в споре.
Первые действия после загрузки подозрительного документа

Подозрительный документ после загрузки требует немедленной изоляции устройства от сетевого окружения. Самый первый шаг — отключить беспроводное соединение Wi‑Fi или физически вытащить сетевой кабель, что лишит программу связи с сервером управления.
Физическое отключение сети предотвращает передачу конфиденциальных сведений и останавливает распространение угрозы на соседние рабочие станции. Если файл поступил на рабочую почту, важно сразу уведомить коллег внутренним звонком, поскольку целевые рассылки обычно охватывают несколько сотрудников одновременно.
Запрещено пытаться удалить файл комбинацией Shift+Delete до фиксации его параметров. Спешное уничтожение файла уничтожает служебную информацию об источнике атаки, которая впоследствии необходима специалистам или органам расследования, о чем указывает Госспецсвязи Украины.
Перемещение подозрительного файла в защищенный карантин
штатный антивирус или защитник системы обычно блокирует файл автоматически, помещая его в изолированное хранилище. Карантин не уничтожает тело файла, а лишь блокирует возможность его самостоятельного выполнения.
После изоляции следует убедиться, что во временных папках пользователя не осталось дубликатов файла или посторонних исполняемых сценариев в списках автозапуска.
Смена паролей после вероятной компрометации системы
Если есть подозрение, что файл запускался даже на несколько секунд, критически важно изменить пароли к почте, банкингу и рабочим кабинетам. Делать это разрешается исключительно с другого, не зараженного компьютера или смартфона.
Попытка ввести новый пароль на скомпрометированной системе — распространенная ошибка, поскольку активный перехватчик нажатий клавиш мгновенно перехватит обновленные учетные данные.
Порядок действий при выявлении угрозы в файле
- Остановите. Не открывайте файл повторно и немедленно прекратите любые попытки разархивировать или обходить предупреждение системы безопасности.
- Отключите. Отсоедините устройство от беспроводной сети Wi‑Fi или вытащите сетевой кабель, чтобы предотвратить передачу данных.
- Зафиксируйте. Сохраните снимок экрана с системным уведомлением, запишите название файла, размер и точный веб-адрес или почту источника.
- Сообщите. Отправьте официальное уведомление технической поддержке площадки, внутренней ИТ-службе или команде реагирования CERT-UA.
Как безопасно зафиксировать инцидент для проверки
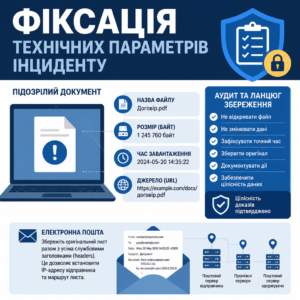
Фиксация цифрового инцидента осуществляется сохранением технических параметров события без повторного запуска или просмотра структуры файла. Для правильного оформления обращения необходимо зафиксировать точное название файла, его размер в байтах, точное время загрузки и полную веб-адресацию источника.
Если объект поступил по электронной почте, исходное сообщение сохраняется вместе со всеми техническими служебными заголовками в стандартном формате почтовых сообщений. Это позволяет техническим специалистам точно установить IP-адрес почтового сервера отправителя и маршрут прохождения письма.
В случае сомнений относительно юридической силы электронных сведений важно учитывать практику доказывания, о чем свидетельствует пример спора с документами, которые не подтверждали требования при защите прав клиента.
Особенности упаковки файла для передачи специалистам
Передавать сам подозрительный документ специалистам поддержки или профильным экспертам разрешается только в запароленном архиве. Пароль (например, стандартный набор символов) сообщается отдельным сообщением, что позволяет безопасно отправить вложение без блокирования почтовыми шлюзами.
Прямое пересылание вредоносных файлов открытыми каналами связи запрещено законом, поскольку такие действия могут быть расценены как неправомерное распространение опасных программных средств.
Запрет на умышленное распространение опасных средств
Уголовное законодательство строго относится к обороту вредоносного кода независимо от мотивов лица. Согласно ч. 1 ст. 361-1 Уголовного кодекса Украины карается:
Створення з метою протиправного використання, розповсюдження або збуту шкідливих програмних чи технічних засобів, а також їх розповсюдження або збут...Верховный Суд неоднократно подчеркивал, что состав этого правонарушения является формальным и преступление считается оконченным с момента передачи хотя бы одного вредоносного файла, поэтому передача материалов должна осуществляться строго по регламенту.
Как бюро помогает клиентам при цифровых инцидентах
- Анализ обстоятельств. Детальный правовой аудит факта выявления опасных файлов и оценка рисков привлечения к ответственности.
- Формирование доказательств. Подготовка адвокатских запросов для истребования логов серверов, технических журналов и служебных заголовков писем.
- Судебное сопровождение. Обжалование приказов контролирующих органов о блокировании доступов и взыскании необоснованно списанных средств.
Куда передать информацию об угрозе безопасности
Информация об угрозе безопасности передается в зависимости от среды, где обнаружен опасный документ. Если инцидент произошел в пределах организации, первым уведомляется системный администратор или внутренняя служба технической поддержки для блокирования рассылки на уровне маршрутизатора.
Когда подозрительное вложение обнаружено на публичной онлайн-площадке, маркетплейсе или почтовом сервисе, жалоба направляется непосредственно в службу поддержки платформы с указанием профиля отправителя. Для дополнительной правовой ориентации полезно знать, как сообщить об инциденте в безопасном формате уполномоченным органам.
В случае масштабного целевого фишинга или угрозы критическим ресурсам сообщение направляется в специализированные государственные центры киберзащиты.
Обращение в государственные службы реагирования
Для передачи сведений о кибератаке на государственном уровне функционирует официальный портал Сообщение о киберинциденте в CERT-UA, специалисты которого осуществляют координацию реагирования и технический анализ зафиксированных образцов угроз.
Если имело место совершение правонарушения, направленного на завладение средствами или несанкционированное вмешательство, подается официальная заявка через сервис Система электронного обращения в Департамент киберполиции Украины, функционирующий при Национальной полиции.
Правовая фиксация инцидента при участии юриста
В случаях, когда из-за вредоносного документа заблокирован доступ к государственным реестрам или возникли претензии контролирующих органов, самостоятельных действий может быть недостаточно. Участие адвоката позволяет надлежащим образом оформить адвокатский запрос, привлечь экспертов для исследования оборудования и снять необоснованные обвинения.
Своевременное юридическое реагирование формирует надлежащую доказательную базу для защиты интересов клиента в судебном порядке или во время проведения служебных расследований.
Образец сообщения о выявлении опасного файла
В службу технической поддержки / администрации сервиса
От: [Прізвище, ім’я, по батькові заявника]
Контактные данные: [электронная почта, номер учетной записи]СООБЩЕНИЕ О ВЫЯВЛЕНИИ ОПАСНОГО ФАЙЛА
Сообщаю, что [дата и точное время инцидента] при использовании сервиса было зафиксировано поступление подозрительного файла с признаками вредоносного кода.
Обстоятельства инцидента:
1. Название файла: [полное название файла вместе с расширением]
2. Источник получения: [ссылка, e-mail отправителя или номер заказа]
3. Реакция системы безопасности: [текст сообщения о блокировании или срабатывании фильтра]С целью локализации угрозы устройство было отключено от сети связи, файл изолирован без повторного запуска.
К сообщению прилагаю:
1. Скриншот служебного сообщения о блокировании файла.
2. Запароленный архив с зафиксированными метаданными инцидента.[Дата обращения] /Подпись/
Обнаружили цифровой инцидент или несанкционированное вмешательство в систему
Задержка после обнаружения вредоносных программных средств создает риск безвозвратного повреждения цифровых следов или выдвижения необоснованных обвинений в несанкционированных действиях. Законодательство устанавливает жесткие сроки для фиксации инцидентов и обжалования решений регуляторов или блокировок учетных записей.
Адвокаты бюро «ЮРКОНСАЛТ» имеют более 15 лет юридической практики и более 4150 успешно завершенных дел, что позволяет оперативно обеспечить правовую фиксацию инцидента, подготовить квалифицированные адвокатские запросы и выстроить надежную защиту прав клиента в административных и судебных процессах.
Вопросы о подозрительных документах и вредоносном коде
Что категорически нельзя делать после предупреждения системы
Нельзя открывать его повторно, принудительно предоставлять права администратора, отключать защиту в реальном времени, добавлять файл в исключения антивируса и пересылать его другим людям обычными открытыми каналами связи.
Как правильно зафиксировать факт угрозы перед очисткой системы
Сделайте снимок экрана с указанием названия угрозы, сохраните исходное письмо с техническими служебными заголовками или снимок переписки, зафиксируйте точный адрес источника и время события до удаления файла.
Куда обращаться после обнаружения подозрительного файла на устройстве
Немедленно уведомите внутреннюю техническую поддержку или системного администратора, обратитесь в службу поддержки соответствующего почтового или торгового сервиса, а в случае масштабного фишинга отправьте данные в CERT-UA или в Киберполицию.
Нужно ли менять пароли, если файл заблокировал антивирус
Если антивирус или фильтр заблокировал загрузку до активации инструкций, риск перехвата минимален. Однако если файл запустился даже на секунду, немедленно измените критические пароли с другого не зараженного гаджета.
Прочитати на: мові