
Підозрілий документ із попередженням про шкідливий код вимагає негайного припинення будь-яких дій із файлом. Якщо система безпеки чи браузер сигналізують про загрозу, спроба відкрити вміст здатна призвести до несанкціонованого доступу сторонніх осіб до робочих пристроїв та конфіденційних систем.
Головний ризик полягає у прагненні обійти захисні фільтри або запустити макроси заради швидкого перегляду тексту. Така поспішність позбавляє користувача контролю над пристроєм і суттєво ускладнює подальший правовий захист у разі виникнення збитків чи блокування доступів.
Коротко про безпечне поводження з підозрілим файлом
- Попередження браузера або операційної системи сигналізує про виявлення небезпечних інструкцій або підозрілої хеш-суми.
- Першочерговою дією після завантаження є негайне відключення пристрою від інтернету та локальної мережі.
- Спроба запустити файл від імені адміністратора або додати у винятки знімає системні бар’єри захисту.
- Передавати зразок загрози підтримці дозволяється виключно в архіві із встановленим захисним паролем.
- Зміна паролів проводиться обов’язково з іншого, гарантовано безпечного та незараженого комп’ютера чи смартфона.
Зміст:
Чому з’являється попередження про небезпечний код
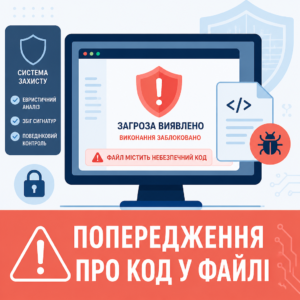
Попередження про небезпечний код з’являється внаслідок спрацювання вбудованих евристичних фільтрів або співпадіння хеш-суми файлу з відомими сигнатурами загроз. Браузери та операційні системи зупиняють виконання таких інструкцій автоматично, щоб запобігти прихованій ін’єкції шкідливих модулів у системні процеси.
Юридично виявлення таких цифрових ознак підпадає під регулювання безпеки інформаційних систем. Згідно з ч. 1 ст. 1 Закону України «Про основні засади забезпечення кібербезпеки України»:
інцидент кібербезпеки (кіберінцидент) — подія або ряд несприятливих подій ненавмисного характеру (природного, технічного, технологічного, помилкового, у тому числі людського фактору) та/або таких, що є можливими (потенційними) ознаками кібератаки, які пов'язані з безпекою та кіберзахистом систем електронних комунікацій, систем управління технологічними процесами, і створюють значну ймовірність порушення штатного режиму функціонування таких систем...Тобто сам факт виявлення небезпечного вкладення вже є юридичним інцидентом, який не можна ігнорувати чи видаляти без фіксації первинних даних, що підтверджують офіційні роз’яснення щодо антивірусного захисту.
Чого категорично не можна робити після сигналу системи
Найнебезпечніша помилка полягає у спробі запустити файл примусово через опцію адміністратора або додавання об’єкта до винятків захисту. Такі дії повністю знімають системні бар’єри та запускають автоматичне виконання шкідливого сценарію.
Також не варто пересилати підозрілий об’єкт колегам у месенджерах із проханням перевірити відкриття, оскільки додатки завантажують файли в кеш іншого пристрою автоматично, створюючи загрозу для всієї робочої мережі.
Судова практика щодо відсутності вини користувача
У судовій практиці факт зовнішнього зараження системи часто стає ключовим доказом невинності особи, чий пристрій було скомпрометовано.
Касаційний адміністративний суд у складі Верховного Суду у справі № 420/4037/20 від 27.05.2021 зазначив: «експертом виявлений завантажений з мережі через пошту файл, що ідентифікується як шкідливе програмне забезпечення віддаленого доступу, суди встановили відсутність вини позивача»Суд зняв з користувача відповідальність за сторонні дії в системі завдяки експертизі файла.
У нашій практиці був випадок, коли своєчасний юридичний аналіз документів допоміг повністю нівелювати претензії до клієнта, як показує схожий приклад з безпекою документів у спорі.
Перші дії після завантаження підозрілого документа

Підозрілий документ після завантаження потребує негайної ізоляції пристрою від мережевого оточення. Найперший крок — вимкнути бездротове з’єднання Wi-Fi або фізично витягнути мережевий кабель, що позбавить програму зв’язку з сервером керування.
Фізичне відключення мережі запобігає передачі конфіденційних відомостей та зупиняє розповсюдження загрози на сусідні робочі станції. Якщо файл надійшов на робочу пошту, важливо відразу сповістити колег внутрішнім дзвінком, оскільки цільові розсилки зазвичай охоплюють кілька співробітників одночасно.
Заборонено намагатися видалити файл комбінацією Shift+Delete до фіксації його параметрів. Поспішне знищення файлу знищує службову інформацію про джерело атаки, яка згодом необхідна спеціалістам або органам розслідування, про що зазначає Держспецзв’язку України.
Переміщення підозрілого файлу в захищений карантин
Штатний антивірус або захисник системи зазвичай блокує файл автоматично, поміщаючи його в ізольоване сховище. Карантин не знищує тіло файла, а лише блокує можливість його самостійного виконання.
Після ізоляції слід переконатися, що у тимчасових папках користувача не залишилося дублікатів файлу або сторонніх виконуваних сценаріїв у списках автоматичного запуску.
Зміна паролів після ймовірної компрометації системи
Якщо існує підозра, що файл запускався навіть на кілька секунд, критично важливо змінити паролі до пошти, банкінгу та робочих кабінетів. Робити це дозволяється виключно з іншого, незараженого комп’ютера чи смартфона.
Спроба ввести новий пароль на скомпрометованій системі є поширеною помилкою, оскільки активний перехоплювач натискань клавіш миттєво перехопить оновлені облікові дані.
Порядок дій у разі виявлення загрози у файлі
- Припиніть. Не відкривайте файл повторно та негайно зупиніть будь-які спроби розархівації чи обходу попередження системи безпеки.
- Вимкніть. Від’єднайте пристрій від бездротової мережі Wi-Fi або витягніть мережевий кабель для запобігання передачі даних.
- Зафіксуйте. Збережіть знімок екрана із системним сповіщенням, занотуйте назву файлу, розмір і точну веб-адресу або пошту джерела.
- Повідомте. Надішліть офіційне сповіщення технічній підтримці майданчика, внутрішній службі ІТ або команді реагування CERT-UA.
Як безпечно зафіксувати інцидент для перевірки
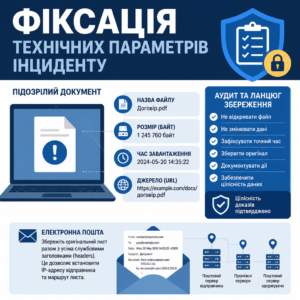
Фіксація цифрового інциденту здійснюється збереженням технічних параметрів події без повторного запуску або перегляду структури файлу. Для правильного оформлення звернення необхідно зафіксувати точну назву файлу, його розмір у байтах, точний час завантаження та повну веб-адресу джерела.
Якщо об’єкт надійшов електронною поштою, оригінальне повідомлення зберігається разом з усіма технічними службовими заголовками у стандартному форматі поштових повідомлень. Це дозволяє технічним фахівцям точно встановити IP-адресу поштового сервера відправника та маршрут проходження листа.
У разі сумнівів щодо юридичної сили електронних відомостей важливо враховувати практику доказування, про що свідчить приклад спору з документами, що не підтверджували вимоги під час захисту прав клієнта.
Особливості пакування файлу для передачі фахівцям
Передавати сам підозрілий документ фахівцям підтримки чи профільним експертам дозволяється лише у запароленому архіві. Пароль (наприклад, стандартний набір символів) повідомляється окремим повідомленням, що дозволяє безпечно надіслати вкладення без блокування поштовими шлюзами.
Пряме пересилання шкідливих файлів відкритими каналами зв’язку заборонено законом, оскільки такі дії можуть розцінюватися як неправомірне розповсюдження небезпечних програмних засобів.
Заборона умисного поширення небезпечних засобів
Кримінальне законодавство суворо ставиться до обігу шкідливого коду незалежно від мотивів особи. Згідно з ч. 1 ст. 361-1 Кримінального кодексу України карається:
Створення з метою протиправного використання, розповсюдження або збуту шкідливих програмних чи технічних засобів, а також їх розповсюдження або збут...Верховний Суд неодноразово підкреслював, що склад цього правопорушення є формальним і злочин вважається закінченим з моменту передачі хоча б одного шкідливого файла, тому передача матеріалів має відбуватися суворо за регламентом.
Як бюро допомагає клієнтам у цифрових інцидентах
- Аналіз обставин. Детальний правовий аудит факту виявлення небезпечних файлів та оцінка ризиків притягнення до відповідальності.
- Формування доказів. Підготовка адвокатських запитів для витребування логів серверів, технічних журналів і службових заголовків листів.
- Судовий супровід. Оскарження наказів контролюючих органів щодо блокування доступів та стягнення безпідставно списаних коштів.
Куди передати інформацію про загрозу безпеці
Інформація про загрозу безпеці передається залежно від середовища, де виявлено небезпечний документ. Якщо інцидент стався в межах організації, першим сповіщається системний адміністратор або внутрішня служба технічної підтримки для блокування розсилки на рівні маршрутизатора.
Коли підозріле вкладення виявлено на публічному онлайн-майданчику, маркетплейсі або поштовому сервісі, скарга надсилається безпосередньо службі підтримки платформи із зазначенням профілю відправника. Для додаткової правової орієнтації корисно знати, як повідомити про інцидент у безпечному форматі уповноважені органи.
У разі масштабного спрямованого фішингу або загрози критичним ресурсам повідомлення скеровується до спеціалізованих державних центрів кіберзахисту.
Звернення до державних служб реагування
Для передачі відомостей про кібератаку на державному рівні функціонує офіційний портал Повідомлення про кіберінцидент до CERT-UA, фахівці якого здійснюють координацію реагування та технічний аналіз зафіксованих зразків загроз.
Якщо мало місце вчинення правопорушення, спрямованого на заволодіння коштами чи несанкціоноване втручання, подається офіційна заявка через сервіс Система електронного звернення до Департаменту кіберполіції України, що функціонує при Національній поліції.
Правова фіксація інциденту за участі юриста
У випадках, коли через шкідливий документ заблоковано доступ до державних реєстрів або виникли претензії контролюючих органів, самостійних дій може бути недостатньо. Участь адвоката дозволяє належним чином оформити адвокатський запит, залучити експертів для дослідження обладнання та зняти безпідставні звинувачення.
Своєчасне юридичне реагування формує належну доказову базу для захисту інтересів клієнта в судовому порядку або під час проведення службових розслідувань.
Зразок повідомлення про виявлення небезпечного файлу
До служби технічної підтримки / адміністрації сервісу
Від: [Прізвище, ім’я, по батькові заявника]
Контактні дані: [електронна пошта, номер облікового запису]ПОВІДОМЛЕННЯ ПРО ВИЯВЛЕННЯ НЕБЕЗПЕЧНОГО ФАЙЛУ
Повідомляю, що [дата та точний час інциденту] під час використання сервісу було зафіксовано надходження підозрілого файлу з ознаками шкідливого коду.
Обставини інциденту:
1. Назва файлу: [повна назва файлу разом із розширенням]
2. Джерело отримання: [посилання, e-mail відправника або номер замовлення]
3. Реакція системи безпеки: [текст повідомлення про блокування або спрацювання фільтра]З метою локалізації загрози пристрій було відключено від мережі зв’язку, файл ізольовано без повторного запуску.
До повідомлення додаю:
1. Скріншот службового повідомлення про блокування файлу.
2. Запаролений архів із зафіксованими метаданими інциденту.[Дата звернення] /Підпис/
Виявили цифровий інцидент або несанкціоноване втручання в систему
Зволікання після виявлення шкідливих програмних засобів створює ризик безповоротного пошкодження цифрових слідів або висунення необґрунтованих звинувачень у несанкціонованих діях. Законодавство встановлює жорсткі строки для фіксації інцидентів та оскарження рішень регуляторів чи блокувань облікових записів.
Адвокати бюро «Юрконсалт» мають понад 15 років юридичної практики та понад 4150 успішно завершених справ, що дозволяє оперативно забезпечити правову фіксацію інциденту, підготувати кваліфіковані адвокатські запити та побудувати надійний захист прав клієнта в адміністративних і судових процесах.
Питання про підозрілі документи та шкідливий код
Що категорично не можна робити після попередження системи
Не можна відкривати його повторно, примусово надавати права адміністратора, вимикати захист у реальному часі, додавати файл до винятків антивірусу та пересилати його іншим людям звичайними відкритими каналами зв’язку.
Як правильно зафіксувати факт загрози перед очищенням системи
Зробіть знімок екрана із зазначенням назви загрози, збережіть початковий лист із технічними службовими заголовками або знімок листування, зафіксуйте точну адресу джерела та час події до видалення файлу.
Куди звертатися після виявлення підозрілого файлу на пристрої
Негайно сповістіть внутрішню технічну підтримку чи системного адміністратора, зверніться до служби підтримки відповідного поштового чи торговельного сервісу, а в разі масштабного фішингу надішліть дані до CERT-UA чи Кіберполіції.
Чи потрібно змінювати паролі якщо файл заблокував антивірус
Якщо антивірус або фільтр заблокував завантаження до активації інструкцій, ризик перехоплення мінімальний. Проте якщо файл запустився навіть на секунду, терміново змініть критичні паролі з іншого незараженого ґаджета.
Прочитати на: мовою