
Регламент GDPR для украинских компаний приобретает обязательную силу тогда, когда бизнес взаимодействует с аудиторией или клиентами на территории Европейского Союза. Даже полное отсутствие зарегистрированного юридического лица или представительства в странах ЕС не освобождает отечественные IT-компании, стартапы и e-commerce от необходимости соблюдать европейские стандарты приватности.
Главный риск заключается в ошибочном впечатлении, что действие регламента ограничивается только границами Евросоюза. Игнорирование правил обработки информации создает угрозу блокирования международных платежных аккаунтов, срыва B2B-контрактов с европейскими заказчиками и применения существенных штрафных санкций.
Главное о GDPR для украинского бизнеса
- Статья 3(2) GDPR распространяет действие регламента на бизнес за пределами ЕС при работе с европейскими пользователями.
- Случайный визит из ЕС не активирует GDPR без прямых признаков таргетинга сайта.
- Штрафы за нарушения достигают до 20 миллионов евро или 4% мирового оборота.
- Компании за пределами ЕС обязаны назначать официального представителя в Евросоюзе при регулярной обработке данных.
Содержание:
Когда GDPR распространяется на бизнес за пределами ЕС
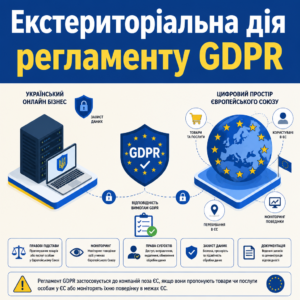
Регламент GDPR распространяется на компании за пределами ЕС в случаях, когда они предлагают товары или услуги лицам в Евросоюзе либо мониторят их поведение. Ключевым фактором является фактическое местонахождение пользователя на территории ЕС во время обработки его данных, а не его гражданство или официальный статус резидента.
Для понимания правового регулирования стоит обратиться к первоисточнику:
Згідно з ч. 2 ст. 3 Регламенту (ЄС) 2016/679: «Цей Регламент застосовується до опрацювання персональних даних суб'єктів даних, які перебувають у Союзі, контролером або оператором, який не заснований у Союзі, якщо діяльність з опрацювання пов'язана з: (a) пропонуванням товарів або послуг таким суб'єктам даних у Союзі, незалежно від того, чи вимагається від суб'єкта даних здійснення платежу; або (b) моніторингом їхньої поведінки, якщо їхня поведінка відбувається в межах Союзу.»Это означает, что как украинский SaaS-сервис, так и онлайн-магазин становятся субъектами регулирования, если сознательно взаимодействуют с европейской аудиторией. Важно учитывать, что национальный Закон України «Про захист персональних даних» также гармонизируется с европейскими стандартами в соответствии с требованиями Соглашения об ассоциации между Украиной и ЕС.
На практике важно учитывать также судебные выводы о пределах обработки информации. Полезным является прецедент, когда смежный пример работы с персональными данными в реестрах продемонстрировал важность точной фиксации каждой юридической операции с данными лица.
Распределение ролей между контролером и процессором данных
Юридический статус компании определяет объем ее прямых обязанностей перед законом. Контролер (Data Controller) самостоятельно устанавливает, для чего и как именно собираются данные клиентов. Процессор или оператор (Data Processor) осуществляет обработку исключительно по прямым письменным инструкциям заказчика.
Для украинских аутсорсинговых IT-компаний это означает обязательное заключение двустороннего договора об обработке данных (Data Processing Agreement — DPA), в котором четко зафиксированы обязанности сторон и перечень технических мер безопасности.
Трансграничная передача данных и механизм стандартных клаузул
Украина для целей европейского регламента на данный момент имеет статус третьей страны без специального решения о достаточности регулирования (Adequacy Decision). Поэтому прямая передача информации из ЕС в украинскую юрисдикцию требует дополнительных юридических гарантий.
Основным рабочим инструментом выступают стандартные договорные клаузулы (Standard Contractual Clauses — SCCs), утвержденные Европейской комиссией, которые интегрируются во внешнеэкономические контракты вместе с оценкой влияния трансфера данных (Transfer Impact Assessment).
Главные признаки направленности сайта на европейских пользователей
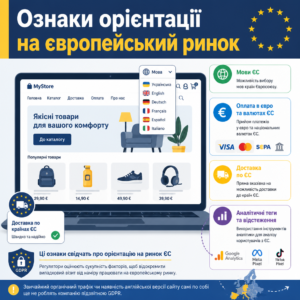
Признаками целенаправленного направлеза бизнеса на рынок ЕС являются использование языков стран Евросоюза, прием расчетов в евро или национальных валютах ЕС, а также прямая указание на возможность доставки. Обычный органический трафик или наличие английской версии сайта сами по себе еще не делают компанию подотчетной GDPR.
Регуляторы оценивают совокупность факторов, чтобы отделить случайный визит от намерения работать на европейском рынке.
Критерии оценки направленности онлайн-сервиса
При проверке деятельности компании учитывается наличие таких технических и коммерческих параметров:
- Языковые версии и валюта. Наличие польского, немецкого или французского языка вместе с возможностью оплатить в евро или злотых.
- Географический таргетинг. Настройка рекламных кампаний Google Ads или Meta на жителей конкретных стран ЕС.
- Мониторинг поведения. Использование аналитических пикселей, трекеров и cookie для сбора маркетинговой аналитики с европейских IP-адресов.
На практике встречаются ситуации, когда разработчики игнорируют эти детали. Детальные разъяснения для предпринимателей также содержит официальный портал Дія.Бізнес.
Онлайн-идентификаторы и статус файлов cookie
Согласно разъяснениям Европейского совета по защите данных (EDPB), динамические IP-адреса, рекламные идентификаторы и cookies считаются персональными данными, если они позволяют выделить конкретного посетителя в сети.
Если на сайте осуществляется поведенческий профайлинг или настроен ретаргетинг на пользователей из стран ЕС, действие регламента активируется автоматически с момента первого сбора таких метаданных.
Порядок подготовки украинской компании к стандартам GDPR
- Проведите аудит. Определите все категории персональных данных, которые собирает ваш сервис, и составьте карту потоков информации (Data Mapping).
- Разграничьте роли. Установите, в каких процессах компания выступает Контролером, а где выполняет функции Процессора по инструкциям клиента.
- Обновите публичные политики. Разработайте прозрачную Политику конфиденциальности и настройте баннер согласия для файлов cookie без предварительно проставленных галочек.
- Оформите договоры DPA. Подпишите со всеми европейскими контрагентами и облачными провайдерами договоры об обработке данных со стандартными клаузулами SCCs.
- Назначьте представителя. В случае регулярной работы на рынке ЕС заключите договор с Представителем в ЕС согласно статье 27 регламента.
Представитель в ЕС и базовые требования регламента
Назначение Представителя в ЕС согласно статье 27 GDPR является обязательным требованием для компаний за пределами Европейского Союза, которые регулярно обрабатывают данные европейских пользователей. Этот представитель выступает контактным лицом для надзорных органов и клиентов.
Принципиальные процедурные нюансы работы с данными включают:
- Явное и активное согласие. Использование заранее отмеченных галочек или автоматического согласия в баннерах запрещено регламентом.
- Прозрачность обработки. Публикация исчерпывающей Политики конфиденциальности с указанием конкретных целей сбора информации.
- Минимизация данных. Сбор только того объема персональной информации, который действительно необходим для предоставления услуги.
В случае возникновения споров о законности сбора или хранения сведений важную роль играют юридические механизмы защиты. С общими рекомендациями по обработке данных можно ознакомиться через официальный сайт, который ведет Уповноважений ВРУ з прав людини.
Если бизнес обрабатывает информацию пользователей, стоит также знать, как защитить конфиденциальную информацию бизнеса в рамках коммерческих соглашений.
Требования к баннеру согласия и файлам cookie
Согласие пользователя должно быть свободным, информированным и однозначным. Популярная практика cookie walls, когда доступ к контенту блокируется до момента принятия всех трекеров, запрещена.
Маркетинговые и аналитические скрипты не имеют права запускаться в фоновом режиме до того, как посетитель сайта нажмет активную кнопку согласия в специальном баннере.
Внутренний реестр операций обработки RoPA
Каждая организация, которая подпадает под действие регламента, обязана вести внутренний учет операций — Records of Processing Activities (RoPA). Этот документ структурирует потоки данных внутри компании.
В реестре фиксируются категории обрабатываемых данных, законные основания для сбора, установленные сроки хранения и перечень третьих сторон, которые получают доступ к информации при использовании облачных сервисов.
Юридические услуги бюро ЮРКОНСАЛТ в сфере GDPR
- Аудит процессов обработки данных. Анализ текущей архитектуры сбора данных сайта, мобильного приложения или SaaS-сервиса на соответствие требованиям регламента.
- Разработка комплаенс-документации. Подготовка публичной Privacy Policy, Cookie Policy и регламентов внутреннего учета операций RoPA.
- Составление договоров DPA и SCCs. Юридическое сопровождение заключения соглашений об обработке данных с заказчиками из ЕС, субподрядчиками и сервисами хостинга.
- Консультирование по представительству в ЕС. Оценка необходимости назначения официального представителя по статье 27 GDPR и сопровождение взаимодействия с надзорными органами.
Какие риски и штрафы за несоблюдение GDPR
Штрафы за нарушения GDPR достигают до 20 миллионов евро или до 4% от общего мирового годового оборота компании за предыдущий финансовый год. Наряду с финансовыми санкциями бизнес сталкивается с оперативными и репутационными блокировками.
Регламент устанавливает два уровня штрафных санкций в зависимости от характера правонарушения:
- Первый уровень (до 10 млн евро или 2% оборота). Применяется за технические и организационные упущения, в частности за отсутствие договора DPA, непонимание/неведение реестра RoPA или непредоставление надзорному органу сообщения об инциденте утечки данных в течение 72 часов.
- Второй уровень (до 20 млн евро или 4% оборота). Накладывается за нарушение основополагающих принципов обработки, незаконную трансграничную передачу или нарушение прав пользователей.
Помимо европейского регулятора, негативные последствия могут возникнуть из-за международных эквайрингов (Stripe, PayPal), которые прекращают обслуживание аккаунтов без надлежащего комплаенса. Для сравнения международных требований будет полезно изучить California Consumer Privacy Act и его требования к компаниям, поскольку американский рынок имеет свою специфику.
Принципиальность соблюдения установленных процедур прослеживается во всех сферах регулирования бизнеса. В частности, в нашей практике схожая судебная практика с требованиями ДПС подтвердила, что своевременный правовой анализ позволяет отменить неправомерные финансовые претензии контролеров.
Судебная практика Верховного Суда по сохранению данных
Важный аспект защиты информации заключается в том, что право клиента требовать удаления сведений не является безграничным, если компания обязана сохранять их по закону.
Касационный цивільний суд в складі Верховного Суду по делу № 757/22027/22-ц от 29.11.2023 указал: «Право на знищення персональних даних не є абсолютним, якщо володілець даних має інші законні підстави для їх зберігання та обробки, зокрема договірні зобов’язання чи вимоги спеціального законодавства.»
Это защищает бизнес от необоснованных претензий, если хранение информации обусловлено финансовым или налоговым учетом.
Действие отзыва согласия на будущие периоды
Еще один принципиальный вопрос касается правовых последствий отзыва ранее предоставленного согласия клиента.
Касаційний адміністративний суд у складі Верховного Суду по делу № 540/4500/21 от 22.03.2024 указал: «Згода на обробку персональних даних за своєю природою є правочином, тому її відкликання має дію виключно на майбутні періоди обробки та не перетворює попередню правомірну обробку на незаконну.»
Таким образом, операции с данными, осуществленные до момента получения запроса пользователя, сохраняют полную юридическую силу.
Юридический аудит и подготовка компании к требованиям GDPR
Если ваш онлайн-сервис, мобильное приложение или интернет-магазин планирует привлекать клиентов из Европейского Союза, критически важно заранее подготовить документальную и техническую базу. Адвокаты юридического бюро «ЮРКОНСАЛТ» проведут аудит процессов обработки данных, подготовят публичные политики и договоры обработки данных DPA для защиты вашего бизнеса на международном рынке.
Вопросы о применении GDPR для украинских компаний
Распространяется ли GDPR на украинский сайт при случайном посещении из ЕС?
Нет, сам факт технической доступности веб-сайта с территории Европейского Союза или случайный визит пользователя из ЕС не активирует действие регламента. Необходимо, чтобы бизнес имел явное намерение предлагать товары или услуги на рынке ЕС (наличие соответствующих языков, цен в евро, доставки в страны союза) или целенаправленно мониторил поведение европейских посетителей.
Какие базовые документы нужны IT-компании для работы по GDPR?
Базовый пакет комплаенса включает публичную Политику конфиденциальности (Privacy Policy), Политику по файлам cookie с баннером выбора согласия, договор обработки данных (DPA) со стандартными договорными клаузулами (SCCs), внутренний Реестр операций с данными (RoPA) и процедуру реагирования на запросы пользователей.
Когда украинской IT-компании нужен официальный представитель в ЕС?
Представитель в ЕС согласно статье 27 GDPR обязателен для компаний за пределами союза, которые регулярно предлагают услуги европейским пользователям или осуществляют мониторинг их поведения. Исключение действует только в случаях эпизодической обработки данных без высоких рисков для прав пользователей.
Достаточно ли перевести украинское положение о персональных данных на английский?
Нет, простой перевод недостаточен, поскольку европейский регламент содержит значительно более широкий перечень требований к основаниям обработки данных, стандартов явного согласия (Opt-in), учета трансграничной передачи информации и процедур подотчетности бизнеса, чем действующее национальное законодательство.
Прочитати на: мові