
Регламент GDPR для українських компаній набуває обов’язкової сили тоді, коли бізнес взаємодіє з аудиторією або клієнтами на території Європейського Союзу. Навіть повна відсутність зареєстрованої юридичної особи чи представництва в країнах ЄС не звільняє вітчизняні IT-компанії, стартапи та e-commerce від необхідності дотримуватися європейських стандартів приватності.
Головний ризик полягає в хибному враженні, що дія регламенту обмежується лише межами Євросоюзу. Ігнорування правил опрацювання інформації створює загрозу блокування міжнародних платіжних акаунтів, зриву B2B-контрактів із європейськими замовниками та застосування суттєвих штрафних санкцій.
Головне про GDPR для українського бізнесу
- Стаття 3(2) GDPR поширює дію регламенту на бізнес поза ЄС при роботі з європейськими користувачами.
- Випадковий візит з ЄС не активує GDPR без прямих ознак таргетингу сайту.
- Штрафи за порушення сягають до 20 мільйонів євро або 4% світового обороту.
- Компанії поза ЄС зобов’язані призначати офіційного представника в Євросоюзі при регулярній обробці даних.
Зміст:
Коли GDPR поширюється на бізнес поза ЄС
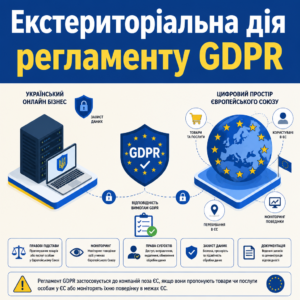
Регламент GDPR поширюється на компанії поза ЄС у випадках, коли вони пропонують товари чи послуги особам у Євросоюзі або моніторять їхню поведінку. Ключовим фактором є фактичне місцезнаходження користувача на території ЄС під час обробки його даних, а не його громадянство чи офіційний статус резидента.
Для розуміння правового регулювання варто звернутися до першоджерела:
Згідно з ч. 2 ст. 3 Регламенту (ЄС) 2016/679: «Цей Регламент застосовується до опрацювання персональних даних суб'єктів даних, які перебувають у Союзі, контролером або оператором, який не заснований у Союзі, якщо діяльність з опрацювання пов'язана з: (a) пропонуванням товарів або послуг таким суб'єктам даних у Союзі, незалежно від того, чи вимагається від суб'єкта даних здійснення платежу; або (b) моніторингом їхньої поведінки, якщо їхня поведінка відбувається в межах Союзу.»Це означає, що як український SaaS-сервіс, так і онлайн-магазин стають суб’єктами регулювання, якщо свідомо взаємодіють із європейською аудиторією. Важливо враховувати, що національний Закон України «Про захист персональних даних» також гармонізується з європейськими стандартами відповідно до вимог Угоди про асоціацію між Україною та ЄС.
У практиці важливо враховувати також судові висновки щодо меж обробки інформації. Корисним є прецедент, коли суміжний приклад роботи з персональними даними в реєстрах продемонстрував важливість точної фіксації кожної юридичної дії з даними особи.
Розподіл ролей між контролером та процесором даних
Юридичний статус компанії визначає обсяг її прямих обов’язків перед законом. Контролер (Data Controller) самостійно встановлює, для чого і як саме збираються дані клієнтів. Процесор або оператор (Data Processor) здійснює обробку виключно за прямими письмовими інструкціями замовника.
Для українських аутсорсингових IT-компаній це означає обов’язкове укладення двостороннього договору про опрацювання даних (Data Processing Agreement — DPA), у якому чітко зафіксовано обов’язки сторін та перелік технічних заходів безпеки.
Транскордонна передача даних та механізм стандартних клаузул
Україна для цілей європейського регламенту наразі має статус третьої країни без спеціального рішення про адекватність регулювання (Adequacy Decision). Тому пряма передача інформації з ЄС в українську юрисдикцію потребує додаткових юридичних гарантій.
Основним робочим інструментом виступають стандартні договірні клаузули (Standard Contractual Clauses — SCCs), затверджені Єврокомісією, які інтегруються в зовнішньоекономічні контракти разом із оцінкою впливу трансферу даних (Transfer Impact Assessment).
Головні ознаки спрямованості сайту на європейських користувачів
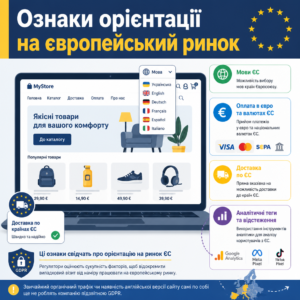
Ознаками цілеспрямованого спрямування бізнесу на ринок ЄС є використання мов країн Євросоюзу, прийом розрахунків у євро чи національних валютах ЄС, а також пряма вказівка на можливість доставки. Звичайний органічний трафік чи наявність англійської версії сайту самі по собі ще не роблять компанію підзвітною GDPR.
Регулятори оцінюють сукупність факторів, щоб відокремити випадковий візит від наміру працювати на європейському ринку.
Критерії оцінки спрямованості онлайн-сервісу
Під час перевірки діяльності компанії враховується наявність таких технічних і комерційних параметрів:
- Мовні версії та валюта. Наявність польської, німецької чи французької мови разом із можливістю сплатити у євро чи злотих.
- Географічний таргетинг. Налаштування рекламних кампаній Google Ads чи Meta на мешканців конкретних країн ЄС.
- Моніторинг поведінки. Використання аналітичних пікселів, трекерів та cookie для збору маркетингової аналітики з європейських IP-адрес.
На практиці трапляються ситуації, коли розробники ігнорують ці деталі. Детальні роз’яснення для підприємців також містить офіційний портал Дія.Бізнес.
Онлайн-ідентифікатори та статус файлів cookie
Згідно з роз’ясненнями Європейської ради з захисту даних (EDPB), динамічні IP-адреси, рекламні ідентифікатори та cookies вважаються персональними даними, якщо вони дають змогу виокремити конкретного відвідувача в мережі.
Якщо на сайті здійснюється поведінковий профайлінг або налаштований ретаргетинг на користувачів із країн ЄС, дія регламенту активується автоматично з моменту першого збору таких метаданих.
Порядок підготовки української компанії до стандартів GDPR
- Проведіть аудит. Визначте всі категорії персональних даних, які збираються вашим сервісом, та складіть карту потоків інформації (Data Mapping).
- Розмежуйте ролі. Встановіть, у яких процесах компанія виступає Контролером, а де виконує функції Процесора за інструкціями клієнта.
- Оновіть публічні політики. Розробіть прозору Політику конфіденційності та налаштуйте банер згоди для файлів cookie без попередньо проставлених галочок.
- Оформіть договори DPA. Підпишіть зі всіма європейськими контрагентами та хмарними провайдерами договори про опрацювання даних зі стандартними клаузулами SCCs.
- Призначте представника. У разі регулярної роботи на ринку ЄС укладіть договір із Представником у ЄС згідно зі статтею 27 регламенту.
Представник у ЄС та базові вимоги регламенту
Призначення Представника в ЄС відповідно до статті 27 GDPR є обов’язковою вимогою для компаній поза межами Євросоюзу, які регулярно обробляють дані європейських користувачів. Цей представник виступає контактною особою для контролюючих органів та клієнтів.
Принципові процедурні нюанси роботи з даними включають:
- Явна та активна згода. Використання заздалегідь позначених галочок або автоматичної згоди у банерах заперечується регламентом.
- Прозорість обробки. Опублікування вичерпної Політики конфіденційності із зазначенням конкретних цілей збору інформації.
- Мінімізація даних. Збір лише того обсягу персональної інформації, який дійсно необхідний для надання послуги.
У разі виникнення спорів щодо законності збору чи зберігання відомостей важливу роль відіграють юридичні механізми захисту. З загальними рекомендаціями щодо обробки даних можна ознайомитися через офіційний сайт, який веде Уповноважений ВРУ з прав людини.
Якщо бізнес опрацьовує інформацію користувачів, варто також знати, як захистити конфіденційну інформацію бізнесу в межах комерційних угод.
Вимоги до банера згоди та файлів cookie
Згода користувача має бути вільною, поінформованою та однозначною. Популярна практика cookie walls, коли доступ до контенту блокується до моменту прийняття всіх трекерів, заборонена.
Маркетингові та аналітичні скрипти не мають права запускатися у фоновому режимі до того, як відвідувач сайту натисне активну кнопку згоди в спеціальному банері.
Внутрішній реєстр операцій опрацювання RoPA
Кожна організація, яка підпадає під дію регламенту, зобов’язана вести внутрішній облік операцій — Records of Processing Activities (RoPA). Цей документ структурує потоки даних усередині компанії.
У реєстрі фіксуються категорії оброблюваних даних, законні підстави для збору, визначені строки зберігання та перелік третіх сторін, які отримують доступ до інформації під час використання хмарних сервісів.
Юридичні послуги бюро ЮРКОНСАЛТ у сфері GDPR
- Аудит процесів обробки даних. Аналіз поточної архітектури збору даних сайту, мобільного застосунку або SaaS-сервісу на відповідність вимогам регламенту.
- Розробка комплаєнс-документації. Підготовка публічної Privacy Policy, Cookie Policy та регламентів внутрішнього обліку операцій RoPA.
- Складання договорів DPA та SCCs. Юридичний супровід укладення угод про опрацювання даних із замовниками з ЄС, субпідрядниками та сервісами хостингу.
- Консультування щодо представництва в ЄС. Оцінка необхідності призначення офіційного представника за статтею 27 GDPR та супровід взаємодії з наглядовими органами.
Які ризики та штрафи за недотримання GDPR
Штрафи за порушення GDPR сягають до 20 мільйонів євро або до 4% від загального світового річного обороту компанії за попередній фінансовий рік. Поряд із фінансовими санкціями бізнес стикається з оперативними та репутаційними блокуваннями.
Регламент встановлює два рівні штрафних санкцій залежно від характеру правопорушення:
- Перший рівень (до 10 млн євро або 2% обороту). Застосовується за технічні та організаційні упущення, зокрема за відсутність договору DPA, неведення реєстру RoPA чи неповідомлення наглядового органу про інцидент витоку даних протягом 72 годин.
- Другий рівень (до 20 млн євро або 4% обороту). Накладається за порушення основоположних принципів обробки, незаконну транскордонну передачу або порушення прав користувачів.
Окрім європейського регулятора, негативні наслідки можуть виникнути від міжнародних еквайрингів (Stripe, PayPal), які розривають обслуговування акаунтів без належного комплаєнсу. Для порівняння міжнародних вимог буде корисним вивчити California Consumer Privacy Act та його вимоги до компаній, адже американський ринок має власну специфіку.
Принциповість дотримання встановлених процедур простежується в усіх сферах регулювання бізнесу. Зокрема, у нашій практиці схожа судова практика з вимогами ДПС підтвердила, що своєчасний правовий аналіз дозволяє скасувати неправомірні фінансові претензії контролерів.
Судова практика Верховного Суду щодо збереження даних
Важливий аспект захисту інформації полягає в тому, що право клієнта вимагати видалення відомостей не є безмежним, якщо компанія зобов’язана зберігати їх за законом.
Касаційний цивільний суд у складі Верховного Суду у справі № 757/22027/22-ц від 29.11.2023 зазначив: «Право на знищення персональних даних не є абсолютним, якщо володілець даних має інші законні підстави для їх зберігання та обробки, зокрема договірні зобов’язання чи вимоги спеціального законодавства.»
Це захищає бізнес від безпідставних претензій, якщо зберігання інформації зумовлене фінансовим чи податковим обліком.
Дія відкликання згоди на майбутні періоди
Ще одне принципове питання стосується правових наслідків відкликання раніше наданої згоди клієнта.
Касаційний адміністративний суд у складі Верховного Суду у справі № 540/4500/21 від 22.03.2024 зазначив: «Згода на обробку персональних даних за своєю природою є правочином, тому її відкликання має дію виключно на майбутні періоди обробки та не перетворює попередню правомірну обробку на незаконну.»
Таким чином, операції з даними, здійснені до моменту отримання запиту користувача, зберігають повну юридичну силу.
Юридичний аудит та підготовка компанії до вимог GDPR
Якщо ваш онлайн-сервіс, мобільний застосунок або інтернет-магазин планує залучати клієнтів з Європейського Союзу, критично важливо заздалегідь підготувати документальну та технічну базу. Адвокати юридичного бюро «ЮРКОНСАЛТ» проведуть аудит процесів обробки даних, підготують публічні політики та договори опрацювання даних DPA для захисту вашого бізнесу на міжнародному ринку.
Питання про застосування GDPR для українських компаній
Чи поширюється GDPR на український сайт при випадковому відвідуванні з ЄС?
Ні, сам факт технічної доступності вебсайту з території Європейського Союзу чи випадковий візит користувача з ЄС не активує дію регламенту. Необхідно, щоб бізнес мав явний намір пропонувати товари або послуги на ринку ЄС (наявність відповідних мов, цін у євро, доставки в країни союзу) або цілеспрямовано моніторив поведінку європейських відвідувачів.
Які базові документи потрібні IT-компанії для роботи за GDPR?
Базовий пакет комплаєнсу включає публічну Політику конфіденційності (Privacy Policy), Політику щодо файлів cookie з банером вибору згоди, договір опрацювання даних (DPA) зі стандартними договірними клаузулами (SCCs), внутрішній Реєстр операцій з даними (RoPA) та процедуру реагування на запити користувачів.
Коли українській IT-компанії потрібен офіційний представник у ЄС?
Представник у ЄС відповідно до статті 27 GDPR є обов’язковим для компаній поза межами союзу, які регулярно пропонують послуги європейським користувачам або здійснюють моніторинг їхньої поведінки. Виняток діє лише у випадках епізодичної обробки даних без високих ризиків для прав користувачів.
Чи достатньо перекласти українське положення про персональні дані англійською?
Ні, простий переклад недостатній, оскільки європейський регламент містить значно ширший перелік вимог до підстав опрацювання даних, стандартів явної згоди (Opt-in), обліку транскордонної передачі інформації та процедур підзвітності бізнесу, ніж чинне національне законодавство.
Прочитати на: мовою
2 коментарі до “GDPR для українських компаній коли діє регламент”