
Оцінка впливу на захист даних є обов’язковим превентивним аудитом для компаній, які впроваджують нові цифрові технології або працюють із масивами чутливої інформації. Процедура DPIA дає змогу виявити загрози для прав людей ще на стадії проєктування системи та вчасно нейтралізувати їх.
Головна небезпека для бізнесу полягає в запуску цифрових продуктів без попереднього аналізу: якщо регулятор виявить неконтрольовану високоризикову обробку даних, це загрожує блокуванням сервісу та обов’язковими приписами наглядових органів. Тому своєчасний аналіз процесів захищає бізнес від критичних помилок.
Головне про оцінку впливу на захист даних
- DPIA обов’язкова за наявності високого ризику для прав та свобод фізичних осіб.
- Збіг двох і більше критеріїв наглядових настанов робить процедуру імперативною.
- Оцінка має бути повністю завершена суворо до початку фактичного збирання відомостей.
- Участь офіцера з безпеки даних (DPO) є обов’язковою для надання експертного висновку.
- Неможливість знизити високий ризик вимагає обов’язкової консультації з регулятором.
Зміст:
Що являє собою оцінка впливу DPIA
Оцінка впливу на захист даних — це спеціалізований процес виявлення, оцінювання та мінімізації загроз для приватності людей, що виникають під час запуску нових операцій опрацювання відомостей. Юридична логіка процедури вимагає проводити її до фактичного збирання інформації, втілюючи принцип конфіденційності за замовчуванням (Privacy by Design).
У центрі уваги аудиту завжди стоїть людина та її основоположні права, а не внутрішні комерційні цілі організації. Згідно з ч. 1-3 ст. 24 Закону України «Про захист персональних даних» передбачено обов’язок володільців та розпорядників вживати дієвих технічних й організаційних дій для унеможливлення несанкціонованого доступу.
Згідно з ч. 1-3 ст. 24 Закону України «Про захист персональних даних»: «Володільці, розпорядники персональних даних та треті особи зобов'язані забезпечити захист цих даних від незаконної обробки, а також від незаконного доступу до них. Володілець персональних даних вживає організаційних і технічних заходів для захисту персональних даних.»Тобто компанія має заздалегідь довести, що спроєктована система не створює неконтрольованих загроз витоку, надмірного накопичення відомостей або прихованого спостереження за людиною.
Чим відрізняється оцінка впливу від стандартного аудиту
Звичайний юридичний аудит перевіряє поточну відповідність документів закону, тоді як процедура оцінки розбирає технічну архітектуру майбутнього проєкту. Вона оцінює ймовірність інцидентів та ступінь шкоди для прав користувача, якщо система дасть збій або алгоритм прийме помилкове рішення.
Попередній скрінінг необхідності процедури
Якщо компанія сумнівається у необхідності повноцінної перевірки, команда проводить початковий скрінінг (Threshold Assessment). Коли за його підсумками з’ясовується, що ризики мінімальні, юристи фіксують письмове обґрунтування відмови від звіту, створюючи надійний доказ для наглядових перевірок.
Коли проведення DPIA стає обов’язковим
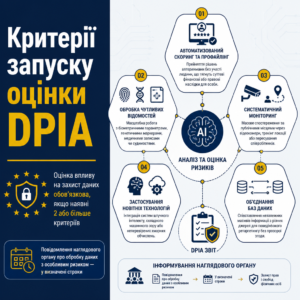
Оцінка впливу на захист даних обов’язково проводиться у випадках, коли заплановані операції здатні спричинити високий рівень небезпеки для прав і свобод фізичних осіб. Регуляторні настанови виділяють перелік прямих індикаторів, комбінація двох або більше з яких робить складання звіту імперативним.
Для чіткого розуміння підстав запуску перевірки європейські та національні регулятори визначають такі ключові категорії:
- Автоматизований скоринг та профайлінг. Прийняття рішень алгоритмами без участі людини, що тягнуть суттєві фінансові або правові наслідки для особи.
- Обробка чутливих відомостей. Масштабна робота з біометричними параметрами, генетичними маркерами, медичними записами чи судимостями.
- Систематичний моніторинг. Масове спостереження за публічними місцями через відеокамери, трекінг локації або пересування співробітників.
- Застосування новітніх технологій. Інтеграція систем штучного інтелекту, складного машинного зору або неперевірених хмарних обчислень.
- Об’єднання баз даних. Співставлення незалежних масивів інформації з різних джерел для поведінкового ретаргетингу без прозорої згоди.
Офіс Омбудсмана затвердив порядок та форми здійснення повідомлень про обробку даних з особливим ризиком, що встановлює чіткі часові межі інформування наглядового органу.
Національні вимоги до ризикових процесів
Згідно з ч. 1-2 ст. 9 Закону України «Про захист персональних даних», суб’єкт зобов’язаний сповістити Уповноваженого Верховної Ради з прав людини про обробку з особливим ризиком протягом тридцяти робочих днів після старту проєкту. Для організації комплаєнс-процесів доцільно переглянути офіційні рекомендації та роз’яснення Офісу Омбудсмана.
Міжнародні стандарти роботи з особливими категоріями
Міжнародні конвенції прямо забороняють автоматизовану обробку даних про здоров’я чи релігійні переконання без спеціальних гарантій безпеки. Якщо ваш сервіс працює з європейським ринком, важливо розуміти, коли GDPR поширюється на бізнес поза ЄС, щоб уникнути конфлікту юрисдикцій.
Порядок проведення оцінки впливу на персональні дані
- Сформуйте робочу команду. Залучіть юристів, відповідальних технічних спеціалістів та призначте відповідального за фіксацію процесів.
- Опишіть інформаційні потоки. Задокументуйте всі етапи збирання, збереження, оброблення та передачі відомостей третім особам.
- Проведіть оцінку пропорційності. Перевірте, чи відповідає обраний обсяг відомостей заявленій бізнес-меті без надмірного накопичення.
- Визначте та оцініть ризики. Зафіксуйте ймовірні загрози для прав людей та розрахуйте рівень їхньої критичності.
- Впровадьте компенсуючі заходи. Налаштуйте технічні інструменти захисту, протоколи шифрування та правила контролю доступу.
- Отримайте та зафіксуйте висновок DPO. Затвердіть фінальний звіт у керівництва та внесіть дату наступного планового аудиту.
Які ризики аналізують під час оцінки
Під час процедури експерти оцінюють не абстрактну ймовірність штрафу, а цілком практичні загрози порушення конфіденційності, цілісності та доступності відомостей про людину. Кожен сценарій перевіряють через матрицю тяжкості негативних наслідків та ймовірності настання інциденту.
Судова практика однозначно стоїть на позиції суворої пропорційності та визначеності меж використання відомостей. Наприклад, подібну позицію сформулював Касаційний цивільний суд у складі Верховного Суду:
Касаційний цивільний суд у складі Верховного Суду у справі №757/22027/22-ц від 29.11.2023 зазначив: «обробка персональних даних має здійснюватися відкрито, прозоро та виключно для конкретних і законних цілей, визначених у внутрішніх регламентах і законі.»Будь-яка нецільова обробка без закріпленої мети визнається прямим правопорушенням.
Матриця оцінки ймовірності та тяжкості загроз
Юристи разом з технічною командою ранжують ризики за шкалою від низького до критичного. Якщо загроза несанкціонованої модифікації бази чи витоку має високу ймовірність, проєкт не можна запускати у промислову експлуатацію без додаткових бар’єрів безпеки.
Приклад балансування інтересів у фінтех-проєкті
В нашій практиці був випадок, коли фінтех-стартап запустив автоматизований скоринг позичальників без перевірки алгоритмів, що призвело до дискримінаційних відмов у кредитуванні. Проведення оцінки дозволило впровадити обов’язковий людський контроль рішень нейромережі та відновити прозорість для клієнтів.
Як юристи допомагають організувати комплаєнс DPIA
- Аналіз операцій обробки. Досліджуємо цифрові процеси та визначаємо наявність критеріїв високого ризику.
- Розробка звіту DPIA. Готуємо повний комплект комплаєнс-документації з детальним описом компенсуючих заходів.
- Супровід взаємодії з регулятором. Представляємо інтереси компанії під час обов’язкових консультацій з наглядовими органами.
- Аудит технічних регламентів. Оцінюємо надійність внутрішніх інструкцій, політик розмежування доступу та передачі даних.
Як практично організувати оцінку впливу в компанії
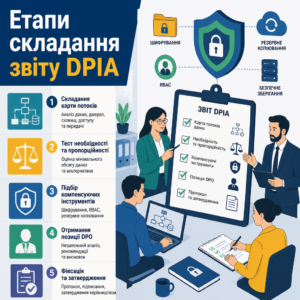
Оцінка впливу на захист даних вимагає злагодженої роботи розробників, юристів та спеціалістів з інформаційної безпеки. Керівництво компанії організовує збір вихідних даних про всі інформаційні потоки, залучаючи офіцера з безпеки відомостей (DPO) для надання незалежного експертного висновку.
Для ефективного аналізу команда виконує наступні базові задачі:
- Складання карти потоків (Data Mapping). Детальний опис того, які дані збираються, де вони фізично зберігаються, хто має до них доступ і через які шлюзи відбувається передача.
- Тест необхідності та пропорційності. Перевірка, чи не можна досягти комерційного результату меншим обсягом відомостей або їхньою повною псевдонімізацією.
- Підбір компенсуючих інструментів. Впровадження шифрування каналів передачі, ролевого розмежування доступів (RBAC) та регулярного резервного копіювання.
- Отримання позиції DPO. Офіцер аналізує звіт, надає рекомендації та фіксує підсумковий висновок у протоколі.
Якщо виникають суперечки щодо правильності обліку відомостей у державних або корпоративних системах, фахівці враховують практику захисту прав, успішно завершивши схожу справу щодо захисту персональних даних у реєстрах.
Роль та повноваження офіцера з безпеки відомостей
Офіцер (DPO) перевіряє об’єктивність висновків робочої групи. Якщо керівництво вирішує запустити сервіс усупереч застереженням DPO, причини такого відхилення обов’язково оформлюються письмово із зазначенням персональної відповідальності керівника.
Оновлення звіту при зміні технічного стеку
Складений документ не є статичним актом: будь-яка зміна серверної інфраструктури, залучення нових хмарних провайдерів або підключення додаткових аналітичних модулів вимагає позачергового перегляду оцінки ризиків.
Зразок форми звіту з оцінки впливу на захист даних
ЗВІТ ПРО ОЦІНКУ ВПЛИВУ НА ЗАХИСТ ПЕРСОНАЛЬНИХ ДАНИХ (DPIA REPORT)
1. ЗАГАЛЬНА ІНФОРМАЦІЯ ТА СКРІНІНГ
- Назва проєкту / процесу обробки: [Система автоматизованого скорингу та профайлінгу клієнтів]
- Контролер даних: [Найменування юридичної особи]
- Відповідальна особа за проєкт: [ПІБ, посада]
- Дата проведення оцінки: [Дата]
- Підстава проведення: [Застосування алгоритмів AI, автоматизоване профілювання, обробка спеціальних категорій]2. ОПИС ОПЕРАЦІЙ ТА ПОТОКІВ ДАНИХ (DATA MAPPING)
- Мета обробки: [Чітке визначення комерційної та правової мети за ст. 6 / ст. 9 GDPR]
- Категорії суб’єктів: [Користувачі сервісу, клієнти, співробітники]
- Категорії персональних даних: [Ідентифікаційні дані, фінансова історія, геолокація]
- Строки зберігання даних: [Визначений період або критерії його перегляду]
- Одержувачі та треті сторони: [Хмарні провайдери, технічні підрядники, локація серверів]3. ОЦІНКА НЕОБХІДНОСТІ ТА ПРОПОРЦІЙНОСТІ
- Відповідність принципу мінімізації: [Підтверджено збирання лише критично необхідних відомостей]
- Забезпечення прав суб’єктів: [Наявність інтерфейсу оскарження рішень, право на виправлення та видалення відомостей]4. РЕЄСТР РИЗИКІВ ТА КОМПЕНСУЮЧІ ЗАХОДИ
- Виявлений ризик: [Несанкціонований витік бази під час передачі до хмарного сховища]
- Початковий рівень небезпеки: [Високий]
- Запропоновані заходи: [Наскрізне шифрування AES-256, псевдонімізація, контроль доступу за моделлю RBAC]
- Залишковий рівень ризику: [Низький / Прийнятний]5. ВИСНОВОК ОФІЦЕРА З БЕЗПЕКИ ДАНИХ (DPO)
- Рекомендації: [Процес відповідає вимогам за умови впровадження протоколів шифрування]
- Потреба консультації з наглядовим органом: [Не потрібна, залишковий ризик прийнятний]6. ЗАТВЕРДЖЕННЯ ЗВІТУ
- Звіт підготував: [ПІБ, підпис, дата]
- Висновок DPO надав: [ПІБ, підпис, дата]
- Звіт затвердив керівник: [ПІБ, підпис, дата]
Дії компанії при виявленні високого залишкового ризику
Якщо за результатами проведеного аналізу з’ясовується, що навіть після застосування технічних засобів рівень загрози для прав людей залишається високим, компанія не має права запускати обробку самостійно. У такій ситуації виникає обов’язок провести процедуру попередньої консультації з наглядовим регулятором.
Державний орган аналізує наданий звіт, архітектуру системи та протягом визначеного строку надає письмову відповідь: погоджує запуск із додатковими вимогами або забороняє певні операції. Практика доводить, що оскарження неправомірних рішень регуляторів вимагає чітких доказів, як показала схожа справа про оскарження рішення держоргану.
Відсутність зафіксованої оцінки або ігнорування високих загроз позбавляє бізнес юридичного захисту у разі масштабних інцидентів витоку інформації.
Порядок взаємодії з наглядовим органом
До звернення додається повний текст звіту, опис компенсуючих заходів та аргументація неможливості подальшого зниження ризиків. До отримання офіційної позиції наглядового органу будь-які ризикові операції з інформацією зупиняються.
Періодичність планових аудитів процесів
Навіть за відсутності критичних інцидентів компаніям рекомендується проводити плановий перегляд комплаєнс-оцінок щонайменше раз на один-два роки для підтримки актуальності внутрішніх безпекових стандартів.
Юридичний супровід оцінки ризиків та комплаєнсу
Якщо ваш бізнес розробляє новий IT-продукт, інтегрує алгоритми машинного навчання чи планує обробку чутливих категорій відомостей, наші юристи допоможуть коректно провести попередній аудит процесів. Ми підготуємо повний пакет комплаєнс-документації та забезпечимо узгодженість процедур із профільними стандартами.
Питання про оцінку впливу на персональні дані
Коли проведення DPIA є суворо обов'язковим
Процедура є обов’язковою за наявності високого ризику для прав людей: при систематичному автоматизованому профайлінгу з юридичними наслідками, масштабній роботі з чутливими категоріями відомостей або моніторингу загальнодоступних зон. Також аудит обов’язковий при комбінації щонайменше двох критеріїв ризику за регуляторними настановами.
Хто в компанії відповідає за підготовку DPIA
Організація процесу покладається на керівництво компанії або власника продукту, які формують робочу групу з юристів, розробників та інженерів безпеки. Офіцер із захисту даних (DPO) забезпечує незалежну консультативну перевірку та формує підсумковий висновок.
Чи потрібно оприлюднювати повний звіт у мережі
Повний звіт зазвичай є внутрішнім конфіденційним документом, оскільки містить відомості про технічну архітектуру та вразливості систем. Проте компанія може оприлюднити коротке резюме для підтвердження високих стандартів безпеки перед клієнтами.
Що робити при виявленні невиправного ризику
Якщо технічні заходи не дозволяють мінімізувати загрози до прийнятного рівня, компанія не має права розпочинати збір відомостей без обов’язкової попередньої консультації з наглядовим органом відповідно до статті 36 GDPR.
Як часто необхідно переглядати результати DPIA
Оновлення обов’язкове при зміні архітектури системи, підключенні нових сторонніх сервісів, зміні категорій зібраних відомостей або правової мети їх використання. Плановий перегляд рекомендується проводити кожні один-два роки.
Прочитати на: мовою