
Оценка влияния на защиту данных является обязательным превентивным аудитом для компаний, которые внедряют новые цифровые технологии или работают с массивами чувствительной информации. Процедура DPIA позволяет выявить угрозы для прав людей еще на стадии проектирования системы и вовремя нейтрализовать их.
Главная опасность для бизнеса заключается в запуске цифровых продуктов без предварительного анализа: если регулятор выявит неконтролируемую высокорисковую обработку данных, это грозит блокированием сервиса и обязательными предписаниями надзорных органов. Поэтому своевременный анализ процессов защищает бизнес от критических ошибок.
Главное об оценке влияния на защиту данных
- DPIA обязательна при наличии высокого риска для прав и свобод физических лиц.
- Совпадение двух и более критериев надзорных рекомендаций делает процедуру императивной.
- Оценка должна быть полностью завершена строго до начала фактического сбора сведений.
- Участие офицера по безопасности данных (DPO) является обязательным для предоставления экспертного заключения.
- Невозможность снизить высокий риск требует обязательной консультации с регулятором.
Содержание:
Что представляет собой оценка влияния DPIA
Оценка влияния на защиту данных — это специализированный процесс выявления, оценки и минимизации угроз для приватности людей, возникающих при запуске новых операций обработки сведений. Юридическая логика процедуры требует проводить ее до фактического сбора информации, воплощая принцип конфиденциальности по умолчанию (Privacy by Design).
В центре внимания аудита всегда стоит человек и его основополагающие права, а не внутренние коммерческие цели организации. Согласно ч. 1-3 ст. 24 Закону Украины «Про захист персональних даних» предусмотрена обязанность владельцев и распорядителей принимать действенные технические и организационные действия для недопущения несанкционированного доступа.
Згідно з ч. 1-3 ст. 24 Закону України «Про захист персональних даних»: «Володільці, розпорядники персональних даних та треті особи зобов'язані забезпечити захист цих даних від незаконної обробки, а також від незаконного доступу до них. Володілець персональних даних вживає організаційних і технічних заходів для захисту персональних даних.»То есть компания должна заранее доказать, что спроектированная система не создает неконтролируемых угроз утечки, чрезмерного накопления сведений или скрытого наблюдения за человеком.
Чем отличается оценка влияния от стандартного аудита
Обычный юридический аудит проверяет текущую соответствие документов закону, тогда как процедура оценки разбирает техническую архитектуру будущего проекта. Она оценивает вероятность инцидентов и степень вреда для прав пользователя, если система даст сбой или алгоритм примет ошибочное решение.
Предварительный скрининг необходимости процедуры
Если компания сомневается в необходимости полноценной проверки, команда проводит предварительный скрининг (Threshold Assessment). Когда по его итогам выясняется, что риски минимальны, юристы фиксируют письменное обоснование отказа от отчета, создавая надежное доказательство для надзорных проверок.
Когда проведение DPIA становится обязательным
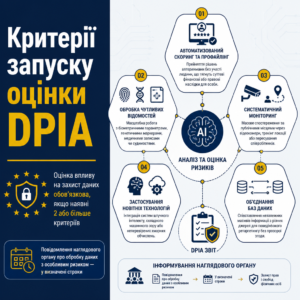
Оценка влияния на защиту данных обязательно проводится в случаях, когда запланированные операции способны вызвать высокий уровень опасности для прав и свобод физических лиц. Регуляторные рекомендации выделяют перечень прямых индикаторов, комбинация двух или более из которых делает подготовку отчета императивной.
Для четкого понимания оснований запуска проверки европейские и национальные регуляторы определяют такие ключевые категории:
- Автоматизированный скоринг и профайлинг. Принятие решений алгоритмами без участия человека, которые влекут существенные финансовые или правовые последствия для лица.
- Обработка чувствительных сведений. Масштабная работа с биометрическими параметрами, генетическими маркерами, медицинскими записями или судимостями.
- Систематический мониторинг. Массовое наблюдение за публичными местами через видеокамеры, трекинг локации или перемещения сотрудников.
- Применение новейших технологий. Интеграция систем искусственного интеллекта, сложного машинного зрения или непроверенных облачных вычислений.
- Объединение баз данных. Сопоставление независимых массивов информации из разных источников для поведенческого ретаргетинга без прозрачного согласия.
Офис Омбудсмена утвердил порядок и формы осуществления сообщений об обработке данных с особым риском, который устанавливает четкие временные рамки информирования надзорного органа.
Национальные требования к рискованным процессам
Согласно ч. 1-2 ст. 9 Закону Украины «Про захист персональних даних», субъект обязан уведомить Уполномоченного Верховной Рады по правам человека об обработке с особым риском в течение тридцати рабочих дней после старта проекта. Для организации процессов комплаенса целесообразно пересмотреть официальные рекомендации и разъяснения Офиса Омбудсмена.
Международные стандарты работы с особыми категориями
Международные конвенции прямо запрещают автоматизированную обработку данных о здоровье или религиозных убеждениях без специальных гарантий безопасности. Если ваш сервис работает с европейским рынком, важно понимать, когда GDPR распространяется на бизнес вне ЕС, чтобы избежать конфликта юрисдикций.
Порядок проведения оценки влияния на персональные данные
- Сформируйте рабочую команду. Привлеките юристов, ответственных технических специалистов, и назначьте ответственного за фиксацию процессов.
- Опишите информационные потоки. Задокументируйте все этапы сбора, хранения, обработки и передачи сведений третьим лицам.
- Проведите оценку соразмерности. Проверьте, соответствует ли выбранный объем сведений заявленной бизнес-цели без чрезмерного накопления.
- Определите и оцените риски. Зафиксируйте вероятные угрозы для прав людей и рассчитайте уровень их критичности.
- Внедрите компенсирующие меры. Настройте технические инструменты защиты, протоколы шифрования и правила контроля доступа.
- Получите и зафиксируйте заключение DPO. Утвердите финальный отчет у руководства и внесите дату следующего планового аудита.
Какие риски анализируют во время оценки
В ходе процедуры эксперты оценивают не абстрактную вероятность штрафа, а вполне практические угрозы нарушения конфиденциальности, целостности и доступности сведений о человеке. Каждый сценарий проверяют через матрицу тяжести негативных последствий и вероятности наступления инцидента.
Судебная практика однозначно стоит на позиции строгой соразмерности и определенности границ использования сведений. Например, подобную позицию сформулировал Касаційний цивільний суд у складі Верховного Суду:
Касаційний цивільний суд у складі Верховного Суду у справі №757/22027/22-ц від 29.11.2023 зазначив: «обробка персональних даних має здійснюватися відкрито, прозоро та виключно для конкретних і законних цілей, визначених у внутрішніх регламентах і законі.»Любая нецелесообразная обработка без закрепленной цели признается прямым правонарушением.
Матрица оценки вероятности и тяжести угроз
Юристы вместе с технической командой ранжируют риски по шкале от низкого до критического. Если угроза несанкционированной модификации базы или утечки имеет высокую вероятность, проект нельзя запускать в промышленную эксплуатацию без дополнительных барьеров безопасности.
Пример балансирования интересов в финтех-проекте
В нашей практике был случай, когда финтех-стартап запустил автоматизированный скоринг заемщиков без проверки алгоритмов, что привело к дискриминационным отказам в кредитовании. Проведение оценки позволило внедрить обязательный человеческий контроль решений нейросети и восстановить прозрачность для клиентов.
Как юристы помогают организовать комплаенс DPIA
- Анализ операций обработки. Исследуем цифровые процессы и определяем наличие критериев высокого риска.
- Подготовка отчета DPIA. Готовим полный комплект комплаенс-документации с подробным описанием компенсирующих мер.
- Сопровождение взаимодействия с регулятором. Представляем интересы компании во время обязательных консультаций с надзорными органами.
- Аудит технических регламентов. Оцениваем надежность внутренних инструкций, политики разграничения доступа и передачи данных.
Как практично организовать оценку влияния в компании
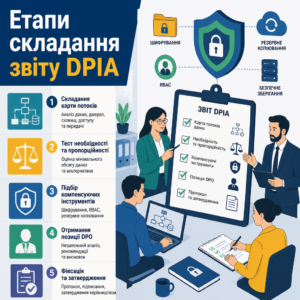
Оценка влияния на защиту данных требует слаженной работы разработчиков, юристов и специалистов по информационной безопасности. Руководство компании организует сбор исходных данных обо всех информационных потоках, привлекая офицера по безопасности сведений (DPO) для предоставления независимого экспертного заключения.
Для эффективного анализа команда выполняет следующие базовые задачи:
- Составление карты потоков (Data Mapping). Подробное описание того, какие данные собираются, где они физически хранятся, кто имеет к ним доступ и через какие шлюзы осуществляется передача.
- Тест необходимости и соразмерности. Проверка, можно ли достичь коммерческого результата меньшим объемом сведений или их полной псевдонимизацией.
- Подбор компенсирующих инструментов. Внедрение шифрования каналов передачи, ролевого разграничения доступов (RBAC) и регулярное резервное копирование.
- Получение позиции DPO. Офицер анализирует отчет, дает рекомендации и фиксирует итоговое заключение в протоколе.
Если возникают споры относительно правильности учета сведений в государственных или корпоративных системах, специалисты учитывают практику защиты прав, успешно завершив схожее дело по защите персональных данных в реестрах.
Роль и полномочия офицера по безопасности сведений
Офицер (DPO) проверяет объективность выводов рабочей группы. Если руководство решает запустить сервис вопреки предупреждениям DPO, причины такого отклонения обязательно оформляются письменно с указанием персональной ответственности руководителя.
Обновление отчета при изменении технического стека
Составленный документ не является статическим актом: любое изменение серверной инфраструктуры, привлечение новых облачных провайдеров или подключение дополнительных аналитических модулей требует внеочередного пересмотра оценки рисков.
Образец формы отчета об оценке влияния на защиту данных
ОТЧЕТ ОБ ОЦЕНКЕ ВЛИЯНИЯ НА ЗАЩИТУ ПЕРСОНАЛЬНЫХ ДАННЫХ (DPIA REPORT)
1. ОБЩАЯ ИНФОРМАЦИЯ И СКРИНИНГ
— Название проекта / процесса обработки: [Система автоматизированного скоринга и профайлинга клиентов]
— Контролер данных: [Наименование юридического лица]
— Ответственное лицо за проект: [ФИО, должность]
— Дата проведения оценки: [Дата]
— Основание проведения: [Применение алгоритмов AI, автоматизированное профилирование, обработка специальных категорий]2. ОПИСАНИЕ ОПЕРАЦИЙ И ПОТОКОВ ДАННЫХ (DATA MAPPING)
— Цель обработки: [Точное определение коммерческой и правовой цели по ст. 6 / ст. 9 GDPR]
— Категории субъектов: [Пользователи сервиса, клиенты, сотрудники]
— Категории персональных данных: [Идентификационные данные, финансовая история, геолокация]
— Сроки хранения данных: [Определенный период или критерии его пересмотра]
— Получатели и третьи стороны: [Облачные провайдеры, технические подрядчики, локация серверов]3. ОЦЕНКА НЕОБХОДИМОСТИ И СООТВЕТСТВИЯ
— Соответствие принципу минимизации: [Подтверждено собирание только критически необходимых сведений]
— Обеспечение прав субъектов: [Наличие интерфейса обжалования решений, право на исправление и удаление сведений]4. РЕЕСТР РИСКОВ И КОМПЕНСИРУЮЩИЕ МЕРЫ
— Выявленный риск: [Несанкционированная утечка базы при передаче в облачное хранилище]
— Начальный уровень опасности: [Высокий]
— Предложенные меры: [Сквозное шифрование AES-256, псевдонимизация, контроль доступа по модели RBAC]
— Остаточный уровень риска: [Низкий / Приемлемый]5. ВЫВОД ОФИЦЕРА ПО БЕЗОПАСНОСТИ ДАННЫХ (DPO)
— Рекомендации: [Процесс соответствует требованиям при условии внедрения протоколов шифрования]
— Потребность консультации с надзорным органом: [Не нужна, остаточный риск приемлем]6. УТВЕРЖДЕНИЕ ОТЧЕТА
— Отчет подготовил: [ФИО, подпись, дата]
— Заключение DPO предоставил: [ФИО, подпись, дата]
— Отчет утвердил руководитель: [ФИО, подпись, дата]
Действия компании при выявлении высокого остаточного риска
Если по результатам проведенного анализа выясняется, что даже после применения технических средств уровень угрозы для прав людей остается высоким, компания не имеет права запускать обработку самостоятельно. В такой ситуации возникает обязанность провести процедуру предварительной консультации с надзорным регулятором.
Государственный орган анализирует предоставленный отчет, архитектуру системы и в течение установленного срока предоставляет письменный ответ: согласует запуск с дополнительными требованиями или запрещает определенные операции. Практика показывает, что обжалование неправомерных решений регуляторов требует четких доказательств, как продемонстрировала схожее дело об обжаловании решения госоргана.
Отсутствие зафиксированной оценки или игнорирование высоких угроз лишает бизнес юридической защиты в случае масштабных инцидентов утечки информации.
Порядок взаимодействия с надзорным органом
К обращению прилагается полный текст отчета, описание компенсирующих мер и обоснование невозможности дальнейшего снижения рисков. До получения официальной позиции надзорного органа любые рискованные операции с информацией приостанавливаются.
Периодичность плановых аудитов процессов
Даже при отсутствии критических инцидентов компаниям рекомендуется проводить плановый пересмотр оценок комплаенса как минимум раз в один-два года для поддержания актуальности внутренних стандартов безопасности.
Юридическое сопровождение оценки рисков и комплаенса
Если ваш бизнес разрабатывает новый IT-продукт, интегрирует алгоритмы машинного обучения или планирует обработку чувствительных категорий сведений, наши юристы помогут корректно провести предварительный аудит процессов. Мы подготовим полный пакет комплаенс-документации и обеспечим согласованность процедур с профильными стандартами.
Вопросы об оценке влияния на персональные данные
Когда проведение DPIA является строго обязательным
Процедура является обязательной при наличии высокого риска для прав людей: при систематическом автоматизированном профайлинге с юридическими последствиями, масштабной работе с чувствительными категориями сведений или мониторинге общедоступных зон. Также аудит обязателен при комбинации как минимум двух критериев риска по регуляторным рекомендациям.
Кто в компании отвечает за подготовку DPIA
Организация процесса возлагается на руководство компании или владельца продукта, которые формируют рабочую группу из юристов, разработчиков и инженеров по безопасности. Офицер по защите данных (DPO) обеспечивает независимую консультативную проверку и формирует итоговое заключение.
Нужно ли публиковать полный отчет в сети
Полный отчет обычно является внутренним конфиденциальным документом, поскольку содержит сведения о технической архитектуре и уязвимостях систем. Однако компания может опубликовать краткое резюме для подтверждения высоких стандартов безопасности перед клиентами.
Что делать при выявлении невозвратного риска
Если технические меры не позволяют минимизировать угрозы до приемлемого уровня, компания не имеет права начинать сбор сведений без обязательной предварительной консультации с надзорным органом в соответствии со статьей 36 GDPR.
Как часто необходимо пересматривать результаты DPIA
Обновление обязательно при изменении архитектуры системы, подключении новых сторонних сервисов, изменении категорий собираемых сведений или правовой цели их использования. Плановый пересмотр рекомендуется проводить каждые один-два года.
Прочитати на: мові